Quando falamos em sistemas de segurança IP, muitos profissionais se assustam devido à configuração de rede. Contudo, sua instalação pode ser tão simples quanto a de sistemas analógicos. Primeiro, é... continue lendo »
Em média, 70% dos latino-americanos não sabem identificar ou não têm certeza se conseguem diferenciar se uma notícia na internet é falsa ou verdadeira. Esta é uma das conclusões do novo estudo ‘Iceberg Digital‘ desenvolvido pela Kaspersky em parceria com a empresa de pesquisa CORPA. Os cidadãos que menos conseguem reconhecer fakes são os peruanos (79%), seguidos por colombianos (73%) e chilenos (70%). Mais atrás estão os argentinos e mexicanos, com 66%, e finalmente brasileiros (62%).
A pesquisa também mostrou que 16% dos entrevistados desconhecem completamente o termo “fake news”, um aspecto em que os peruanos também se destacam, com 47% dos entrevistados alegando que não sabem o que a palavra significa. Por outro lado, os brasileiros são os mais familiarizados com o termo – só 2% desconhecem a expressão.
O estudo faz parte da campanha de conscientização ‘Iceberg Digital’ e que tem como objetivo analisar a atual situação da segurança dos internautas da Argentina, Brasil, Chile, Colômbia, México e Peru, bem como desvendar os riscos que empresas e usuários finais enfrentam quando se conectam à rede de forma despreocupada.
Já as ações da campanha visam impedir que usuários se tornem vítimas dos “icebergs digitais” – sites, aplicativos, links ou imagens que, à primeira vista, parecem inofensivos e superficiais, mas que escondem perigos grandes ou desconhecidos. O intuito é que os usuários saibam reconhecer os perigos que se escondem na internet, aprendam a distinguir bom e ruim, real de falso e, assim, fiquem longe dos ciberataques.
“Assim como os icebergs, nem tudo o que vemos na internet é o que parece ser. Nas profundezas do mar, é possível esconder uma enorme massa de gelo capaz de afundar um navio de uma só vez, se acreditarmos apenas no que se vê na superfície”, explica Fabio Assolini, pesquisador sênior de segurança da Kaspersky no Brasil. “Podemos usar este exemplo para explicar as fake news, e-mails com links maliciosos, ofertas fraudulentas via SMS e até mesmo imagens que compartilhamos com colegas de trabalho. Ações aparentemente inofensivas podem gerar enormes danos pessoais e profissionais”.
Ainda de acordo com a pesquisa, apenas 2% dos latino-americanos consideram as notícias falsas inofensivas, enquanto a grande maioria as classifica como perigosas e eventualmente danosas: 72% dos entrevistados acreditam que as fake news viralizam para que alguém receba algo em troca ou para causar dano a algo/alguém. Mesmo tendo essa percepção negativa, menos da metade dos brasileiros (42%) ocasionalmente questiona o que lê na web.
Em relação aos que confiam nos conteúdos online, as mulheres (49%) da região superam os homens (42%). Na comparação regional, as peruanas aparecem na liderança novamente (63%), seguidas pelas colombianas e mexicanas (47%), argentinas e brasileiras (45%). As mais desconfiadas são as chilenas (42%)
O estudo mostrou também que, em média, um terço dos latino-americanos usa apenas as redes sociais para se informar diariamente e apenas 17% se informam pela mídia tradicional. Destes, os que utilizam as redes mais vezes com esse propósito são os mexicanos (35%), seguidos pelos brasileiros (33%) e chilenos (32%). Mais atrás estão os peruanos (31%), argentinos (28%) e colombianos (26%).
Em relação à idade dos entrevistados, a pesquisa mostrou que são os jovens entre 18 e 24 anos (38%) que usam as redes para saber o que está acontecendo em seu país ou região. Os que menos se informam por meio dessas plataformas são internautas entre 35 e 50 anos. O mais alarmante é que quem mais compartilha fake news em seus perfis e comentam as notícias alarmantes sem verificar sua veracidade são os usuários entre 25 e 34 anos – interessante ver que os que menos praticam essas ações perigosas são os jovens (18 e 24 anos).
“Os resultados deste novo estudo deixam claro que grande parte dos latino-americanos continua confiando fielmente no que circula na web, algo que pode causar graves consequências não apenas no âmbito pessoal, mas também no profissional”, diz Assolini. “No caso de fake news, além de prejudicarem uma pessoa ou instituição, podem também destruir reputações e gerar caos. Elas também são usadas pelos cibercriminosos para atrair usuários desatentos para links maliciosos e, assim, roubar dados pessoais e dinheiro”, alerta o especialista.
Para evitar disseminar fake news, os especialistas da Kaspersky recomendam:
Tenha cuidado ao buscar informações sobre notícias muito recentes e sempre verifique fontes oficiais de notícias.
Anúncios em redes sociais que parecem ser bons demais para ser verdade, provavelmente não são. Não clique em links de fontes desconhecidas e com reputação desconhecida. Se você clicar nesses anúncios, não revele informações pessoais, financeiras ou confidenciais.
Seja cauteloso e responsável ao compartilhar conteúdo duvidoso em redes sociais, aplicativos de mensagens instantâneas ou e-mails.
Verifique se o seu computador está atualizado com as versões mais recentes dos software (navegadores, plug-ins, correções de segurança).
from Notícias – Blog oficial da Kaspersky https://ift.tt/39UIZjg
Tecnologia IP para CFTV: O que é? A tecnologia IP é o que há de mais inovador em monitoramento de ambientes. É usada para tráfego de dados em rede, com... continue lendo »
Instalar CFTV IP é fácil? Essa é a dúvida de grande parte dos instaladores. O que é bastante natural, pois o analógico ainda predomina entre as tecnologias da área. Aliás,... continue lendo »
Os carros estão cada dia mais inteligentes e arrombá-los com um pé de cabra ou chave de fenda é algo cada vez mais difícil. E as estatísticas reforçam tal hipótese: de acordo com a pesquisa feita por Jan C. van Ours e por Bem Vollaard, que destaca os dados sobre roubo de carros e recuperação, o furto de veículos caiu em 7% entre 1995 e 2008 na Holanda, e em até 80% na Grã-Bretanha.
Uma das causas dessa queda é a introdução dos onipresentes “imobilizadores de ignição”. Imobilizadores, contudo, são tão suscetíveis à invasão como qualquer outra tecnologia relativamente complexa. O pesquisador em cibersegurança Wouter Bokslag escolheu este tema para sua tese de mestrado e apresentou os resultados da pesquisa durante o 36º Chaos Communication Congress (36C3).
O que é um imobilizador de ignição?
Em poucas palavras, um imobilizador tenta verificar se a pessoa ao volante é o legítimo proprietário do veículo no qual o dispositivo está instalado. Se o sistema não tiver certeza, simplesmente não deixará o carro dar partida. O processo de reconhecimento é imperceptível para o proprietário real; ele acontece em uma fração de segundo, sem a participação do usuário.
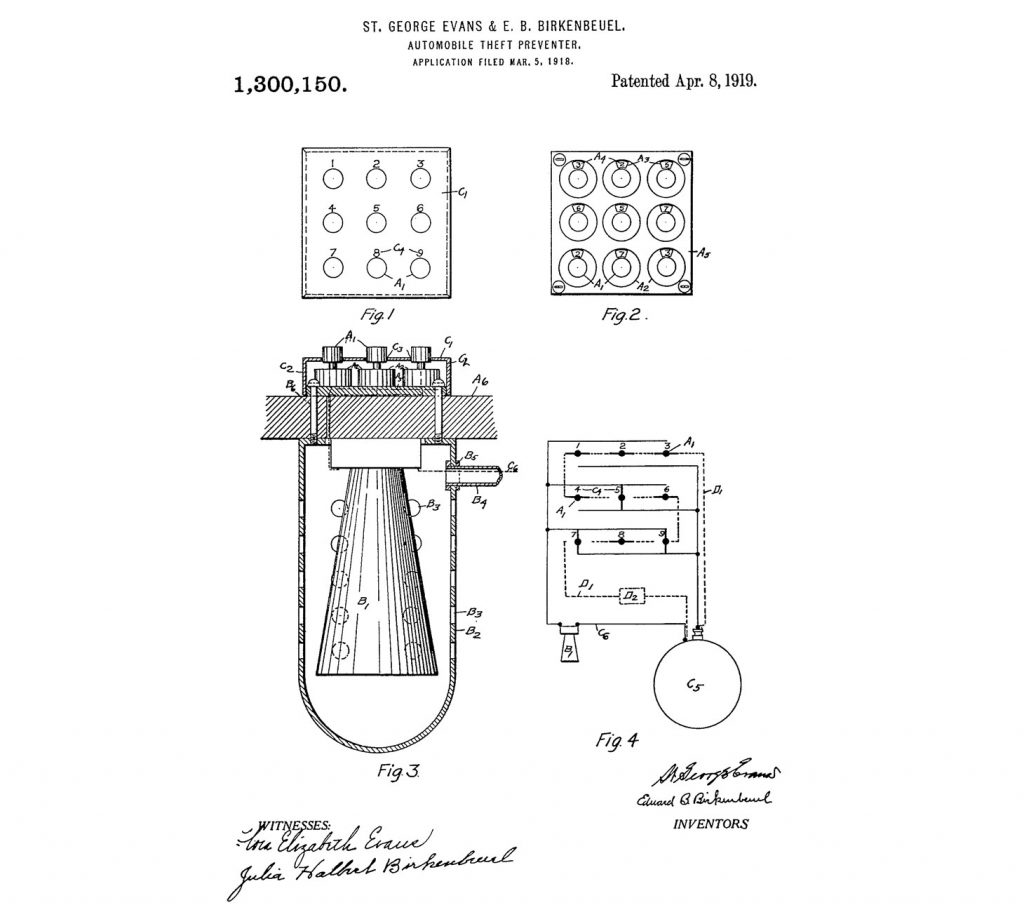
O primeiro imobilizador do mundo foi patenteado em 1919. Na época, o motorista precisava conectar os contatos em uma determinada ordem e, se a ordem estivesse errada quando o carro foi iniciado, um alarme disparava.
Um sistema antifurto para carros foi patenteado pela primeira vez em 1919
Os imobilizadores atuais são divididos em duas partes principais: um transponder na chave de ignição e um receptor instalado no carro. Quando alguém aciona a ignição, o veículo envia uma solicitação para a chave. Se ela retornar o sinal predefinido correto, o imobilizador envia o comando para a unidade de controle do motor para ligar o carro. Sem o sinal correto, não é possível ligá-lo.
Hitag2, DST40 e Megamos Crypto foram alguns dos primeiros transponders. Após serem analisados nos mínimos detalhes ao longo dos anos, eles agora são considerados inseguros. Você pode ler sobre as deficiências do Hitag2 aqui e os do Megamos Crypto aqui.
Na última década do século 20, os imobilizadores se proliferaram. Eles se tornaram obrigatórios nos EUA no fim dos anos 90, e outros países seguiram o exemplo gradualmente. Se pudermos acreditar nos relatórios desses países, os imobilizadores contribuíram para uma diminuição significativa no roubo de automóveis.
Estatísticas de roubo de carros na Grã-Bretanha, Holanda, Suécia, Estados Unidos, Canadá, Austrália, 1981-2013
Ladrões de carros contra-atacam
Ladrões de carros não se deram por vencidos. Seguindo um padrão familiar, uma vez que os imobilizadores se tornaram dominantes no mercado, ocorreu uma corrida armamentista entre criminosos e fabricantes de carros. À medida que os carros se tornaram mais inteligentes, os cibercriminosos continuaram se aperfeiçoando e os imobilizadores se mostraram bastante fáceis de burlar. Tentativas bem-sucedidas de quebrar a proteção se tornaram frequentes e a tendência de queda constante e prolongada do roubo de carros foi revertida por volta de 2010. A taxa de roubo de carros na Grã-Bretanha atingiu a maior alta de oito anos em 2018, e muitos outros países viram uma tendência semelhante: uma queda até 2010 seguida por uma leve reversão ou estabilidade.
Os carros luxuosos seguiram como os mais visados. Os pesquisadores em cibersegurança também se concentraram nessas marcas, mas, apesar dos enormes orçamentos, os estudos foram decepcionantes.
Se um carro luxuoso e caro pode ser roubado em dez segundos, você pode se perguntar sobre o que devemos pensar dos modelos mais populares que são dirigidos pela maioria das pessoas.
Estudando a segurança dos imobilizadores
No estudo, Bokslag tentou arrombar três carros de marcas populares. Nenhum dos carros era novo; todos com ano de fabricação próximo de 2009. Os modelos eram hatch médios inexpressivos – a maioria que mencionamos acima. Segundo os autores do estudo, muitos carros mais novos usam sistemas antifurto semelhantes.
Bokslag usou a seguinte abordagem:
Obter acesso à rede CAN bus. O CAN bus é o que a maioria dos carros usam para a comunicação interna.
Ler as mensagens trocadas pelos componentes do imobilizador.
Ter acesso ao firmware do módulo de controle do motor (ECM, em inglês) ou do módulo de controle da carroceria (BCM, em inglês).
Identificar o algoritmo usado na comunicação.
Utilizar os dados obtidos anteriormente para provar que é possível ligar o carro sem a chave original.
O primeiro passo é bem fácil. Acessar o bus é possível através da porta OBD II padrão. Todos os carros fabricados após o ano 2000 têm, e ela foi criada para realizar diagnósticos. Após entrar no carro, você pode acessar a interface.
Pode-se obter o firmware de centenas de maneiras, desde técnicas bastante complexas até um simples download da Internet. É isso mesmo: o firmware para muitos carros está disponível online; os fabricantes o fornecem para diagnóstico ou manutenção.
Até aí tudo bem, desde que todo o tráfego de informações seja criptografado com segurança. Mas aqui está a maior decepção: os dois primeiros imobilizadores estavam usando criptografia muito fraca. No primeiro carro, foram necessários apenas alguns segundos para recuperar o código de segurança do veículo, que permite a autorização de uma nova chave e, posteriormente, desativa a imobilização. A obtenção do código de segurança do segundo carro de teste levou até 4.000 tentativas, ou cerca de 15 minutos.
O terceiro modelo era realmente mais resistente – seu protocolo imobilizador não apresentava falhas óbvias e não foi invadido. No entanto, o pesquisador determinou que o chip da chave emula o transponder PCF7935, que é semelhante ao usado no Hitag2. Usando os pontos fracos conhecidos do Hitag2, conseguiu dar partida no carro em apenas 6 minutos sem precisar mexer na criptografia.
Todos os três sistemas estão por aí e ainda são instalados em alguns carros construídos em 2019.
O que devemos fazer?
Imobilizadores são realmente eficazes contra os criminosos mais conservadores que ainda utilizam técnicas mecânicas. Contudo, eles não são páreos para os ladrões de carro mais sofisticados – no segmento mais tradicional, de qualquer forma.
Portanto, por mais estranho que pareça, uma possível recomendação para os proprietários de automóveis é retornar às origens e não descartar as tecnologias dos anos 1980 e 1990. Para desbloquear um sistema de segurança eletrônico que também utiliza uma trava mecânica no volante, um ladrão de carros precisa de habilidades eletrônicas e mecânicas para roubá-lo.
Você ainda pode se deparar com um habilidoso ladrão “dois em um”, mas, no mínimo, dobrar sua segurança tornará o roubo do seu carro um pouco mais difícil. É como diz aquele ditado: você não precisa correr mais que o urso – apenas seja mais rápido que o outro cara correndo com você.
Dito isto, os fabricantes de automóveis continuam sendo os principais adversários dos assaltantes, mas eles são novatos em cibersegurança em várias formas. Infelizmente, usam algoritmos de criptografia proprietários – e geralmente pouco sofisticados – que desconsideram os padrões do setor, e os sistemas antifurto se tornam irremediavelmente obsoletos quando os carros chegam ao mercado.
Apesar disso, nós e outras empresas tomamos algumas medidas iniciais para melhorar a segurança dos automóveis. Há alguns anos, fazemos parceria com a AVL, o maior fabricante independente de sistemas automotivos, para tornar os carros conectados modernos muito mais seguros. Você pode saber mais sobre a nossa visão de um carro seguro na publicação “Kaspersky faz acordo para proteger carros conectados“.
from Notícias – Blog oficial da Kaspersky https://ift.tt/2P63iSR
Furto e roubo no condomínio são assuntos que rendem debates e são controversos em muitos aspectos, especialmente no que diz respeito à responsabilidade do condomínio. Antes de mais nada, é... continue lendo »
A transformação digital chegou com tudo. Segurança e comunicação em rede são dois segmentos bastante impactados pelas inovações e trazem muitas novidades em 2020, seja para residências ou negócios. Vale... continue lendo »