Alem de terem a melhor proteção para seu dispositivos, usuários Kaspersky agora contam com mais uma vantagem: descontos exclusivos em serviços e produtos. É isso mesmo: a partir desta terça (11), entra no ar o Kaspersky Clube Ben.
O site traz ofertas exclusivas de dezenas de parceiros como lojas de artigos esportivos, games, flores, eletrônicos e até o Museu de Arte de São Paulo -MASP.
Para utilizar o serviço, basta fazer o cadastro clicando no botão ACESSE SUA CONTA e depois em Faça seu cadastro. Esse passo é essencial, pois os descontos ou condições especiais são apenas para usuários Kaspersky. Depois, basta clicar no parceiro desejado e seguir as instruções de cada site para usar o desconto.
Nosso clube de benefícios entrou no ar com mais de 30 parceiros cadastrados de diferentes áreas ( moda, entretenimento, tecnologia, esportes, games, serviços etc). Esperamos adicionar ao menos um novo parceiro por mês. Além disso, você pode comentar em nossas redes qual parceiro deseja que faça parte do programa.
Qualquer usuário Kaspersky pode ter acesso aos descontos e benefícios -mesmo o de nossos produtos gratuitos. Para ficar por dentro das novidades, basta aceitar receber novas promoções e ativar as notificações de e-mail e in product message (mensagens do app) dentro de sua solução Kaspersky.
De acordo com dados de 2019 da Internet World Stats, 70% da população da América Latina – mais de 440 milhões de pessoas – tem conexão com a internet para se comunicar .
A Internet oferece comunicações, compras, entretenimento, notícias, educação, trabalho e muito mais a qualquer pessoa em qualquer momento, ocasião e local, e por meio de qualquer dispositivo eletrônico conectado.
E embora a possibilidade de permanecer online o tempo todo tenha uma conotação positiva, porque nos permite estar cientes de tudo o que acontece ao nosso redor, facilitando a vida cotidiana, a nossa pesquisa mais recente a respeito de ameaças revela que esses mesmos canais são cada vez mais utilizados por criminosos, atacantes maliciosos e até assediadores para nos transformar em vítimas de cibercrimes.
Alguns cibercriminosos procuram apenas magoar, interromper ou desestabilizar; outros vão atrás de dinheiro ou identidades; e alguns dos mais perigosos têm como alvo a inteligência política ou comercial ou mesmo uma infraestrutura nacional crítica, como redes de energia. De uma forma ou de outra, estamos todos em risco.
Todas essas pessoas e grupos com más intenções monitoram de perto a evolução da tecnologia digital. Cada novo desenvolvimento, cada novo dispositivo e cada novo sistema operacional são estudados para encontrar vulnerabilidades. Eles também exploram o comportamento humano, como a falta de conhecimento digital e uma tendência inata à confiança.
Para entender melhor como os internautas na América Latina percebem, se defendem e são afetados pelas atuais ameaças online, a Kaspersky, juntamente com a empresa de consultoria CORPA, realizou uma abrangente pesquisa na regional que explora o uso de dispositivos eletrônicos, bem como o conhecimento e a experiência de indivíduos e empresas a respeito das ciberameaças atuais.
A análise dos resultados da pesquisa e a capacidade de rastrear alguns deles nos últimos anos permitem à Kaspersky monitorar melhorias e contratempos e identificar áreas nas quais ela pode fornecer suporte para pessoas e empresas latino-americanas e ao redor do mundo, para que se sintam protegidas e preparadas para proteger aquilo que é mais importante para elas.
Metodologia
O estudo foi realizado de forma online pela CORPA entre dezembro de 2019 e janeiro de 2020. A pesquisa foi desenvolvida com usuários de dispositivos eletrônicos (computadores, smartphones, tablets, entre outros) de seis países da região: Argentina, Brasil, Chile , Colômbia, México e Peru.
Foram pesquisadas 2.291 pessoas entre 18 e 50 anos de idade. A amostra foi distribuída em proporções semelhantes entre homens e mulheres e entre grupos etários (18 a 24 anos, 25 a 34 anos e 35 a 50 anos).
Os dados foram revisados para serem regionalmente representativos e consistentes.
Nem todos os resultados da pesquisa foram incluídos neste relatório. Para mais informações, entre em contato com a Kaspersky.
Principais conclusões do estudo
Armazenamento e segurança
A maioria dos entrevistados em todos os países conhecem o conceito de nuvem.
Quase metade dos entrevistados contam com uma solução de segurança para a nuvem. Um quinto dos entrevistados não sabem como a protegeriam e entre 5% e 10% não acreditam que precisem de proteção.
São armazenados principalmente arquivos (fotos, contatos, etc.) para evitar a perda em caso de roubo, e para compartilhar com outras pessoas (trabalho, universidade, escola). Como segunda prioridade, documentos com informações relevantes ou confidenciais são protegidos para que não fiquem armazenados nos dispositivos. Uma porcentagem menor não usaria a nuvem para armazenar arquivos.
Em sua maioria, os entrevistados excluem documentos antigos armazenados na nuvem para ter mais espaço e maior organização. Aproximadamente um quarto dos entrevistados não excluem seus arquivos, pois preferem mantê-los.
Cerca de metade dos entrevistados não armazenam fotos íntimas na nuvem, pois isso poderia ser perigoso. Na maioria das vezes, as mulheres tendem a ter mais cuidado do que os homens ao armazenar fotos íntimas na nuvem privada.
A segurança dos dispositivos é protegida principalmente com senha e, em segundo lugar, com senha e uma solução de segurança.
A maioria dos entrevistados salvam arquivos na nuvem no trabalho.
A maioria dos entrevistados não conectariam o dispositivo de sua empresa a uma rede desconhecida em um aeroporto, mesmo que isso signifique acelerar uma ação. Eles preferem usar a rede móvel do seu celular pessoal ou encontrar um local onde o sinal é mais forte.
Mensagens e sites
Em todos os países, a maioria dos entrevistados declaram que vão diretamente ao site do banco após receber SMS avisando que sua conta foi invadida.
Com relação à publicidade abusiva, o que mais incomoda os internautas são os links para páginas que podem informações pessoais. Em segundo lugar são os links contendo malware e, em seguida, aparece os links que levam para páginas oferecendo produtos falsos ou enganosos (que não cumprem o que foi prometido).
Em termos gerais, o internauta tem pouco conhecimento sobre software malicioso. Essa desinformação é mais acentuada entre as mulheres.
O termo malicioso mais conhecido entre os entrevistados é o malware, seguido de ransomware e phishing.
Em todos os países, os entrevistados consideram o malware o tipo de software mais prejudicial para os dispositivos de uma empresa.
A maioria dos entrevistados não salvam suas credenciais em sites bancários.
Com relação às lojas online, a maioria dos entrevistados não aceitam que o navegador salve os dados do usuário, enquanto cerca de um terço o faz.
Em relação à senha do email, mais da metade dos entrevistados salvam seus dados no navegador.
Internet das coisas
Cerca de metade dos entrevistados acreditam que podem ser vistos ou ouvidos por meio de uma SmartTV.
Com relação às informações de saúde, cerca de um terço dos entrevistados acreditam que esses dados são coletados pelos proprietários dos aplicativos, enquanto outro terço pensa que eles estão armazenados na nuvem.
Em todos os países, a maioria dos entrevistados não sabem que os dispositivos IoT também possuem correções de segurança.
A maioria dos entrevistados pensam que é arriscado dar a uma criança um brinquedo que se conecte à internet via WiFi.
A grande maioria dos entrevistados afirmam ter uma rede Wi-Fi em casa e que ela é privada.
Redes sociais e fake news
A grande maioria dos entrevistados se informam diariamente por meio de redes sociais, sites de mídia ou ambos. O uso dessas plataformas é transversal aos gêneros e faixas etárias.
Em relação aos bots nas redes sociais, no Chile, Argentina, Colômbia e México, a maioria diz conhecer o termo.
Os entrevistados de todos os países afirmam que as pessoas viralizam notícias falsas para obter algo em troca ou para prejudicar algo/alguém.
A grande maioria dos entrevistados acham que as fake news podem ser prejudiciais.
Com relação aos desafios (correntes), no Chile, Peru, Colômbia e México, a maioria dos entrevistados afirmam nunca terem realizado algo do tipo. Quanto ao seu risco, apenas uma minoria pensa que eles sejam jogos inocentes, a maioria acredita que eles são perigosos.
A grande maioria diz que não desativaria sua solução de segurança para baixar um aplicativo para seus filhos, se a solução o detectar como potencialmente malicioso.
Conclusões
O estudo “Iceberg Digital” revela até que ponto os dispositivos eletrônicos conectados à Internet e às atividades online se tornaram parte integrante da vida dos consumidores latino-americanos. No entanto, o estudo também revela uma profunda contradição entre o que os usuários conectados entendem e temem e o que fazem independentemente desses medos.
Muitas pessoas subestimam o quão vulneráveis podem ser e se comportam de forma descuidada: elas não protegem adequadamente seus dispositivos e seus dados sensíveis contra roubo ou perda e suas famílias contra riscos online. Muitos também não sabem como identificar um site ou notícias falsas ou uma abordagem fraudulenta para roubar dados de pagamento.
Algo semelhante ocorre em organizações que, embora desejem ser protegidas, não treinam seus colaboradores em geral na prevenção do cibercrime e tampouco implementam medidas de segurança robustas, expondo-se ao roubo de valiosas informações corporativas.
Endereçar esses pontos precisa ser uma prioridade. Precisamos educar e dar suporte aos internautas para que possam apreciar plenamente o valor de sua identidade e de suas informações pessoais e profissionais para criar a consciência de que tudo o que fazem online não é apenas visto por eles ou pelos mais próximos, mas podem ser vistos também por estranhos, incluindo criminosos. Eles devem, portanto, assumir a responsabilidade de proteger seus dados por meio de senhas, soluções antimalware e melhores comportamentos online.
Para ajudar a alcançar esse importante objetivo, o estudo focou não apenas nas principais atividades que as pessoas realizam online e nos riscos de segurança aos quais estão expostas, mas também nas consequências muito reais dessa exposição e nas perdas, ataques ou infecções que sofreram nos últimos meses.
A Kaspersky está comprometida em ajudar empresas e pessoas a protegerem aquilo que é mais importante para elas. Não apenas por meio de seu portfólio completo de soluções de segurança, mas também por meio de conscientização e da comunicação, capacitando os usuários a tomarem decisões conscientes sobre sua própria segurança e sobre as pessoas à sua volta.
from Notícias – Blog oficial da Kaspersky https://ift.tt/2w6R6dL
À primeira vista, a disputa entre um provedor regional e uma grande operadora para ganhar um cliente pode parecer uma briga desleal. Mas há, sim, muito espaço para disputar esse... continue lendo »
No segmento de hotelaria, a energia elétrica é um dos principais gastos do negócio, sobretudo na alta temporada, quando a taxa de ocupação dos destinos turísticos costuma ser elevada, aumentando... continue lendo »
Enquanto a indústria do cinema se prepara para mais uma edição do Oscar, os fãs correm para assistir todos os filmes indicados. Infelizmente, o hábito de acessar este tipo de conteúdo de forma ilegal é tão famoso quanto o prêmio. Os filmes indicados estão entre os conteúdos mais pirateados nas últimas semanas, de acordo com o Torrent Freak , publicação dedicada a trazer as últimas notícias sobre direitos autorais e privacidade.
Dos 10 filmes mais baixados, seis deles foram indicados ao Oscar: “Ford vs Ferrari” está no topo da lista e recebeu quatro indicações na premiação; “Coringa” está na 4ª posição do Torrent Freak e concorre a 11 estatuetas; “1917”, que acabou de estrear no Brasil, é um dos queridinhos da pirataria e tem 10 indicações a uma estatueta. Ainda figuram na lista dos mais baixados de forma ilegal os filmes “Frozen 2”, “Era Uma Vez em… Hollywood”, e “Malévola: Dona do Mal”.
Filmes mais pirateados na semana passada (TorrentFreak)
Segundo os dados de 2019, a pirataria é a segunda causa mais comum entre os ataques de malware no ano passado – que registrou 682 milhões de ataques, média de 21 tentativas de infecção por segundo no País. Golpes disfarçados não são uma tática nova, a empresa já havia alertado sobre ataques circulando na internet antes da estreia de Star Wars – A Ascensão Skywalker .
“O download e a instalação ilegal de software sustentam organizações criminosas, que lucram muito com a pirataria e o cibercrime. O melhor a se fazer é buscar alternativas acessíveis, mas legais. Junte um grupo de amigos e estabeleçam um rodízio entre todos para assinar os serviços de streaming disponíveis, também é possível organizar noites de “maratonas” para ver os filmes que não estão disponíveis online, alugando o conteúdo de dividindo o custo entre todos. Todos se divertem de forma segura e sem apoiar os criminosos da internet”, sugere Fabio Assolini, analista sênior de segurança da Kaspersky.
Exemplo de golpe usando filmes do 2020
O analista condena ainda outro comportamento comum: o desligamento da solução de segurança para concluir um download. Pesquisa da Kaspersky com a consultoria Corpa mostra que 41% dos brasileiros fizeram isso. “Imagine se seu prato predileto tivesse um recado do tipo ‘alimento contaminado’, você o comeria? A situação é a mesma, mas como o impacto de um cibercrime é virtual, a maioria das pessoas o menosprezam e isso mantém as organizações ilegais”, explica Assolini.
Dicas para se manter seguro
Tenha cuidado com o que baixa. Um dos objetivos prioritários dos cibercriminosos é enganá-lo para realizar o download de arquivos maliciosos. Como regra geral, não baixe arquivos que pareçam suspeitos ou provenientes de um site em que você não confia;
Utilize um software de segurança robusto. Produtos como o Kaspersky Total Securityoferecem proteção tanto contra os programas maliciosos quanto contra páginas falsas – além de outras ameaças.
Atualize o sistema operacional e os aplicativos regularmente, pois constituem uma camada vital de segurança.
from Notícias – Blog oficial da Kaspersky https://ift.tt/31EARQP
Fortnite?Overwatch? League of Legends? Se você já ouviu falar de algum desses jogos, mas não sabe o que é um aimbot ou um wall hack (sem falar no ESP), leia este artigo para entender esses conceitos e descobrir por que algumas pessoas se sentem perdidas em partidas – e qual é a importância disso tudo.
Em 2018, a indústria dos games foi um dos negócios mais lucrativos no mundo, com receita acima de US$ 43 bilhões apenas nos EUA. Todo um ecossistema midiático surgiu ao redor dessa indústria, com os e-sports ou transmissões de torneios de esportes eletrônicos na TV fechada atraindo aproximadamente 400 milhões de espectadores por ano. Plataformas de streaming como Twitch e Mixer adicionaram ainda mais pessoas nesse cenário.
Ao contrário dos estereótipos envolvendo jovens e adolescentes, pesquisa da ESA (Entertainment Software Association) apontou que a idade média dos jogadores nos Estados Unidos é de 34 anos, e as mulheres representam 45%. Além disso, um fator determinante na escolha do videogame a ser adquirido é sua jogabilidade online, o que permite a desenvolvedores e distribuidores cobrar uma taxa de assinatura e fornecer aos jogadores uma arena competitiva para que possam testar suas habilidades contra oponentes.
Cheats (trapaças) em videogames não são novidades, mas agora, diante da variedade de melhorias de performance nos jogos, temos visto trapaças que demonstram um comportamento similar ao de malware, usando funções e técnicas de evasão que rivalizam com as ameaças persistentes avançadas.
O que é trapaça para games e como isso afeta a indústria e outros jogadores?
No contexto atual de multiplayer massivo e jogos online, as trapaças podem dar a um jogador vantagens indevidas contra seus oponentes. Isso acaba com a diversão de todos e gera perdas financeiras diretas (pelo cheat) e indiretas (pelo desgate) para os produtores de jogos que, aparentemente, não podem fazer nada contra isso.
As trapaças não estão classificadas, mas em geral existem duas categorias nos games online: exploração das vulnerabilidades técnicas no cliente, no servidor, no ambiente ou no jogo; e fraude mediante comprometimento da privacidade ou da segurança de outros jogadores, ou por manipulação interna. Não surpreende, aliás, que elas caminhem de mãos dadas.
Um mercado cinzento emerge
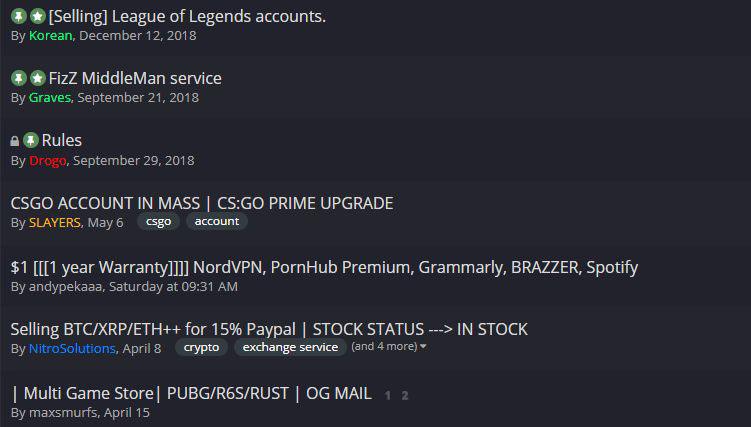
Por muitos anos, roubo de itens ou de credenciais de jogos estiveram disponíveis em sites populares como o eBay. Hoje em dia existem sites especializados em vender itens para abastecer os jogadores que buscam atalhos para subir de nível ou conseguir determinados benefícios do jogo. Esse mercado inclui lojas virtuais clandestinas nas quais outra pessoa assume a conta do jogador para executar tarefas chatas ou repetitivas – e isso é só a ponta do iceberg. Além de vender truques, algumas comunidades online negociam e revendem contas hackeadas para jogos, provedores de VPN e sites de pornografia.
Além de vender truques, algumas comunidades online negociam e revendem contas hackeadas para jogos, provedores de VPN e sites de pornografia
Uma das trapaças mais famosas mostram a magnitude desse mercado: WoWGlider, bot desenvolvido pela MDY Industries para o jogo World of Warcraft, que no auge recebia 12 milhões de jogadores em um mundo virtual. O WoWGlider vendeu mais de 100 mil cópias, cada uma por U$25, o que transformou essa única trapaça em um empreendimento multimilionário.
Assim como os ransomware, lutar contra desenvolvedores de trapaças utilizando recursos legais às vezes pode significar um longo e tedioso processo sob as leis de mais de um país – e mesmo que o resultado seja positivo para o distribuidor do jogo, nada impede novos indivíduos sigam o caminho, prontamente criando uma nova para substituir a anterior.
Surfando na onda das expulsões
Durante o mês de janeiro de 2019, a Valve Corporation, criadora da plataforma de distribuição digital Steam e de outros jogos populares como Counter Strike, Dota 2 e outros, baniu mais de um milhão de contas no que ficou conhecido com a maior onda de banimento já vista na Steam (até agora).
Ainda assim, as comunidades estão repletas de mensagens reclamando sobre o número de trapaceiros crescendo e arruinando o jogo.
A loja de downloads digitais da Valve e sua comunidade tinham registrados 125 milhões de usuários em 2018, o que reafirmou sua liderança como plataforma de distribuição de jogos para PC. A Steam oferece aos distribuidores e desenvolvedores um ambiente simples e familiar para comercializar seus produtos.
Um dos recursos que ajuda a Steam a manter sua liderança como plataforma de jogos online é o sistema VAC (Valve Anti-Cheat), que procura truques instalados nos computadores dos usuários e bane os trapaceiros. Mesmo que seja fácil obter novas contas, a menos que o usuário forneça alguma forma de informação verificável, como cartão de crédito ou número de telefone, a funcionalidade da plataforma fica bastante reduzida.
A maneira como os motores antitrapaças da empresa funcionam permanece incerta; a segurança por meio da aparência de obscuridade é um componente essencial para manter os trapaceiros perdidos sobre como a detecção está sendo feita. No entanto, fazer uma simples pesquisa na web sobre o assunto já foi o suficiente para que os sistemas contra trapaças proibissem jogadores de entrar em uma partida, após uma varredura de memória detectar palavras como”cheat”e marcar essa busca como atividade suspeita. O VAC da Valve foi acusado de inspecionar consultas DNS feitas pelos usuários, mesmo antes de iniciarem qualquer jogo da plataforma.
O VAC monitora o software em execução e, se detectar Powershell, Sandboxie, Cheat Engine ou outros utilitários na lista de proibições, impede o jogador de participar de uma partida online
Táticas antitrapaças incluem uma varredura completa da memória, análise de processos, inspeção de códigos e muito mais. Naturalmente, usuários têm se preocupado com a privacidade quando descobriram como funcionam esses mecanismos ou quanta informação está sendo enviada para terceiros.
A análise de trapaças parecidas com malwares
Quando analisamos a arquitetura de rede dos jogos online, alguns elementos precisam ser manipulados pelo cliente para acelerar o processamento e reduzir o atraso entre o tempo de envio de uma ação para o servidor e o tempo de resposta recebida e renderizada na tela.
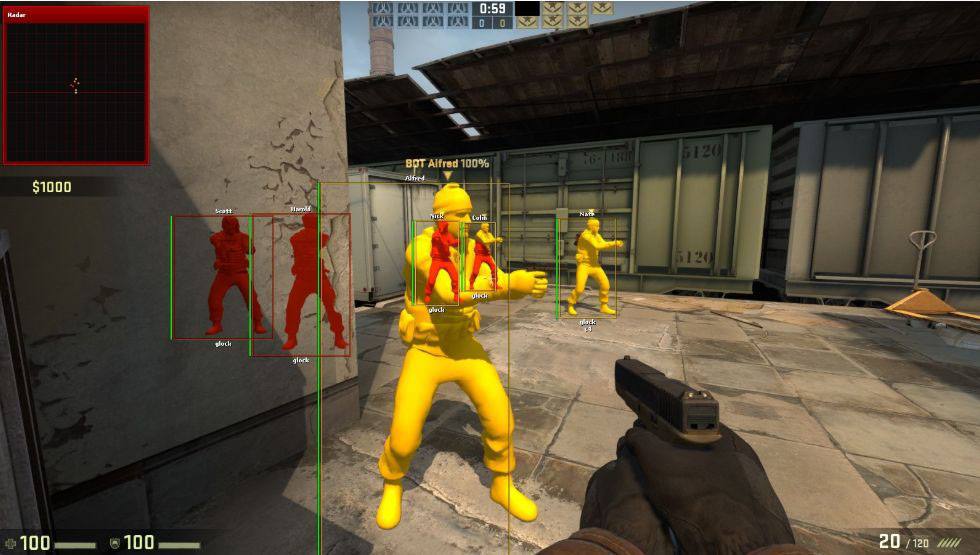
Um wallhack e aimbot de um provedor de trapaças que vende assinaturas baseadas em tempo para diferentes jogos. Uma assinatura mensal pode custar a partir de U$20, chegando até U$100 para associação vitalícia
Isso deixa a porta aberta para fraudes a partir do cliente, onde o jogador pode modificar arquivos de jogos, variáveis de memória ou até mesmo usar drivers de placas gráficas diferentes para revelar informações anteriormente ocultas pelo cliente do jogo. É o caso das trapaças de wall-hack ou ESP (percepção extra-sensorial na sigla em inglês), nas quais o jogador é capaz de ver os oponentes através das paredes e pode exibir habilidades divinas simplesmente por ter mais informações em mãos do que outros jogadores.
Fortnite, um jogo estilo battle-royale com mais de 250 milhões de jogadores, detecta a presença de um depurador em execução quando o jogo é iniciado e tenta impedir atividades de engenharia reversa, alertando o usuário sobre isso. Trapaceiros mais avançados agora usam rootkits que podem ocultar modificações de jogo das ferramentas antitrapaça. Isso cria um cenário dinâmico de ameaças, no qual os desenvolvedores de jogos precisam de soluções antifraudes para proteger seus jogos, e essas soluções também podem exibir um comportamento de rootkit. É uma corrida armamentista entre duas forças opostas – ironicamente, não muito diferente de muitos videogames atuais
Dependendo do jogo e quanto customizada é a trapaça, o preço pode facilmente exceder o custo original do jogo
Trapaças arruínam a diversão de outros jogadores – especialmente os novatos
Trapaças em videogames encobrem um amplo espectro de atividades e motivações.
Uma economia em crescimento está prosperando em um nicho de mercado, visando aqueles indivíduos que desejam pagar por serviços, hacks, treinadores e modificações que podem alterar a dificuldade do jogo à vontade. Seus comportamentos às vezes são justificados internamente quando a trapaça é feita para vencer o sistema, e não outros jogadores humanos. As ramificações sociais e comportamentais de se fazer algo errado com outros jogadores exigiriam um tipo diferente de estudo; suas consequências são evidentes e têm um impacto direto na receita de empresas legítimas e de jogadores honestos
As estimativas monetárias do tamanho dessa economia virtual são problemáticas; processar judicialmente casos relevantes revela apenas uma pequena visão desse cenário. Com certeza o problema é muito maior do que vários exemplos. A comunidade de segurança da informação está começando a adotar uma abordagem mais proativa quando se trata de educar e proteger os jogadores.
As comunidades estão repletas de mensagens reclamando sobre o crescente número de trapaceiros que arruínam o jogo para os jogadores e a reputação dos desenvolvedores
Fornecer às empresas e aos usuários o ambiente de jogo limpo que esperam requer uma abordagem multidisciplinar e, assim como os desenvolvedores de jogos podem não ter as habilidades de segurança de alto nível, os profissionais de segurança podem não estar familiarizados com o universo dos jogos.
Os desenvolvedores de videogames confiam em vários princípios comuns para criar ambientes atraentes e viciantes aos quais os jogadores não podem resistir. Um esforço considerável é necessário para desenhar níveis, personagens e um sistema de recompensa que faça com que os jogadores voltem para jogar mais. Os trapaceiros desequilibram essa delicada equação.
O problema é que, quando os jogadores param de jogar, uma comunidade online se torna tóxica, o que prejudica toda uma indústria e os empregos gerados por ela.
Nem tudo é o que parece
No jogo Portal 2, um easter egg mostra que a recompensa nem sempre é real. A essência do design de jogos comportamentais é destilada em uma simples frase.
Portal 2: The Cake is a lie
Trapacear é tão antigo quanto a humanidade, embora a adição do componente de tecnologia produza um esquema atraente para estudar e entender as consequências desse comportamento em larga escala. Uma ampla variedade de utilitários para modificação de jogos, alguns com habilidades semelhantes a malware, são distribuídos todos os dias.
A indústria de antivírus já possui experiência em lidar com códigos ofuscados, executáveis compactados e outras técnicas comuns encontradas em amostras maliciosas que podem ser facilmente transferidas para o ecossistema de jogos. Mesmo que nem todos os truques sejam criados iguais ou tenham natureza maliciosa, a ilegalidade dessas criações é clara antes mesmo de levar em consideração as implicações de segurança e privacidade para os usuários.
Ao construir ou reformar uma casa, as expectativas são grandes para que o novo lar seja o mais estiloso, funcional e confortável possível. Além disso, deve estar preparado para as... continue lendo »