Aquecimento solar é o sistema que utiliza a energia fornecida pelo Sol exclusivamente para esquentar a água a ser utilizada em uma casa ou ambiente comercial. Já a energia solar... continue lendo »
O evento Kaspersky NEXT deste ano apresentou pesquisas e discussões de alguns dos especialistas mais proeminentes da Europa na área de cibersegurança e inteligência artificial. Desde o aprendizado de máquina e IA até a proteção da IdC, eis aqui cinco coisas que aprendemos no evento deste ano, que aconteceu em 14 de outubro, em Lisboa.
Usando IA para tornar o mundo mais justo
Você já pensou em quantas decisões as máquinas tomaram hoje? Ou quantas foram baseadas em gênero, raça ou origem? Provavelmente, você nem percebe quantas decisões são tomadas pela inteligência artificial ao invés de um ser humano. Kriti Sharma, fundador da AI for Good, explicou que algoritmos estão sendo usados o tempo todo para tomar decisões sobre quem somos e o que queremos.
Kriti também ressaltou que o que realmente precisamos fazer para melhorar a inteligência artificial é reunir pessoas de todos os tipos de origens, gêneros e etnias. Aqui você pode assistir ao Ted Talk sobre porque o viés humano influencia a tomada de decisão da máquina aqui.
O impacto da atribuição de gênero à IA
Pense em Alexa, Siri e Cortana. O que todas têm em comum? Usam vozes femininas e são feitas para serem servas obedientes. Por que é assim? A tecnologia está reforçando os estereótipos? Dois painéis de discussão sobre gênero e IA foram investigados. Assistentes digitais têm vozes femininas porque, como vários estudos determinaram, as pessoas se sentem mais confortáveis com as vozes femininas como assistentes digitais. Isso também é um reflexo da sociedade?
Então, o que pode ser feito para combater a desigualdade de gênero na IA? Talvez usar uma voz neutra em termos de gênero ou talvez criar um gênero para robôs e IA. Além de abordar esse problema (e mencionado acima), também é importante ter equipes plurais criando IA, refletindo a diversidade dos usuários atendidos.
Um robô social é um sistema de inteligência artificial que interage com humanos e outros robôs – e que, ao contrário de Siri ou Cortana, tem uma presença física. Tony Balpaeme, professor de robótica da Universidade de Ghent, explicou como os problemas relacionados às interações entre robôs e humanos aumentarão à medida que os robôs se tornarem mais presentes no nosso cotidiano.
Balpaeme descreveu alguns dos experimentos científicos que ele e sua equipe realizaram. Por exemplo, testaram a habilidade de humanos versus a de robôs em extrair informações confidenciais (data de nascimento, endereço ou cidade onde morou na infância, cor favorita etc.) que poderiam ser usadas para redefinir senhas. O engraçado é que os robôs são mais confiáveis do que as pessoas, então é mais provável que as pessoas lhes deem informações confidenciais.
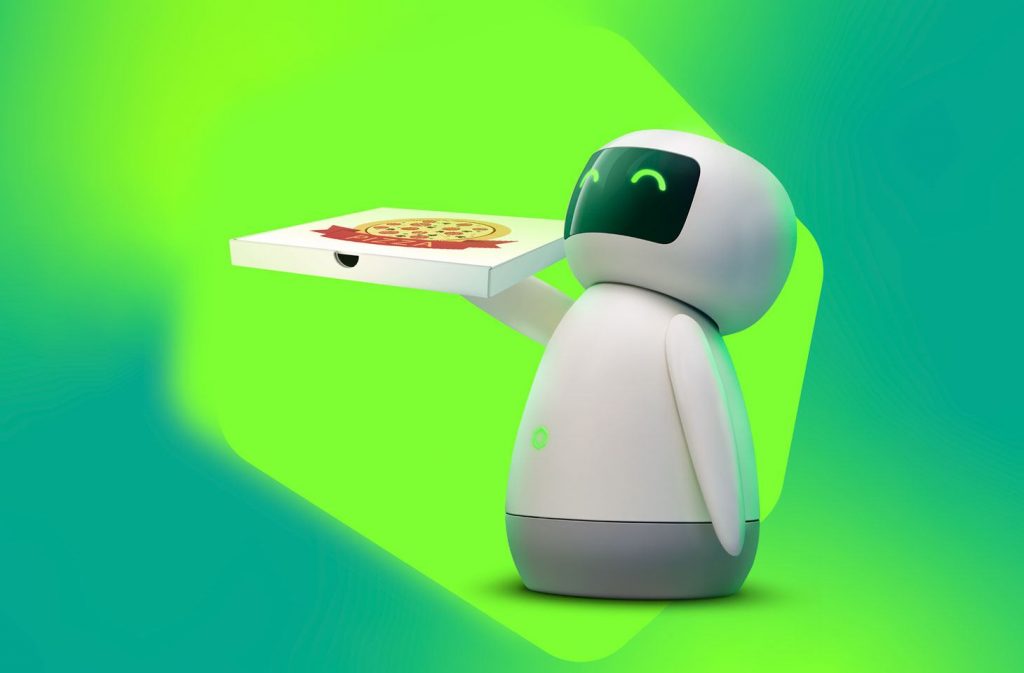
Ele também apresentou um experimento para invasão física. Um grupo de pessoas encarregadas de proteger um edifício ou uma área permite facilmente um robô bonitinho entrar na área. Não há razão para supor que o robô é seguro, mas os humanos assumem que ele é inofensivo – uma tendência altamente explorável. Você pode ler mais sobre robótica social e experimentos relacionados no Securelist.
Can adults be influenced by robots? 🤔🤖
Experiment: Gaining access to off-limit premises using tailgating.
Second try: Robots with a pizza gave 100% success 🤣🍕@TonyBelpaeme on #KasperskyNEXTpic.twitter.com/h79Ssz0Crp
David Jacoby, membro do Kaspersky GReAT, falou sobre engenharia social: chat bots, IA e ameaças automatizadas. Com o tempo, os aplicativos de reconhecimento facial e de voz podem ser explorados por meio de engenharia social ou outros métodos da velha guarda.
Jacoby também falou sobre deepfakes, que estão se tornando muito mais difíceis de detectar. Como elas podem afetar futuras eleições e transmissões de notícias é uma grande preocupação.
O principal problema é a confiança. Depois que a tecnologia for aperfeiçoada, em quem você confiará? A solução, segundo ele, é uma melhor conscientização: educação e novas tecnologias para ajudar os usuários a detectar vídeos falsos.
O estado de segurança na robótica
Dmitry Galov, outro membro do GReAT da Kaspersky, falou sobre o ROS (Sistema de Operação de Robôs, na sigla em inglês), uma estrutura flexível para escrever software de robô. Como muitos outros sistemas, o ROS não foi criado com a segurança em mente e, naturalmente, possui importantes problemas de segurança. Então, antes que produtos baseados em ROS, como robôs sociais e carros autônomos, voem das salas de aula das universidades para os braços dos consumidores, os criadores devem resolver esses problemas. De fato, uma nova versão do ROS está em intenso desenvolvimento. Você pode ler mais no relatório de Galov.
Dica bônus: use preservativos USB
Marco Preuss e Dan Demeter, membros do GReAT da Kaspersky, falaram sobre como as pessoas se protegem contra hackers enquanto viajam a negócios. Você já pensou que poderia haver câmeras escondidas, bugs e espelhos falsos no seu quarto do hotel? Para aqueles que são levemente paranoicos, este post inclui algumas dicas de segurança de viagem de Preuss e Demeter, que também falaram sobre a importância (se você é realmente paranoico) de usar um “preservativo” USB – sim, eles realmente existem e seu uso é análogo aos produzidos para humanos: se você estiver prestes a carregar o telefone usando uma porta USB desconhecida, vale a pena proteger seu dispositivo com este minúsculo gadget. A boa notícia é que diferentemente dos preservativos normais, eles são reutilizáveis.
from Notícias – Blog oficial da Kaspersky https://ift.tt/346TDjU
Novas tecnologias estão mudando o mundo, mas não necessariamente a psique humana. Como resultado, os gênios do mal estão criando inovações tecnológicas para atingir vulnerabilidades no cérebro humano. Um exemplo vívido é a história de como golpistas imitaram a voz de um CEO internacional para induzir o chefe de uma subsidiária a transferir dinheiro para contas maliciosas.
O que aconteceu?
Os detalhes do ataque são desconhecidos, mas o Wall Street Journal, citando a empresa de seguros Euler Hermes Group SA, descreve o incidente da seguinte forma:
Atendendo a um telefonema, o CEO de uma empresa de energia com sede no Reino Unido pensou que estava falando com seu chefe, o executivo-chefe da matriz na Alemanha, que lhe pediu para enviar 220 mil euros a um fornecedor húngaro (fictício, como mais tarde foi descoberto) dentro de uma hora.
O executivo britânico transferiu a quantia solicitada.
Os impostores ligaram novamente para dizer que a empresa matriz havia transferido dinheiro para reembolsar a empresa do Reino Unido.
Eles então fizeram uma terceira ligação mais tarde naquele dia, novamente se passando pelo CEO, e pediram um segundo pagamento.
Como a transferência que reembolsava os fundos ainda não havia chegado e a terceira ligação era de um número de telefone austríaco, não alemão, o executivo ficou desconfiado. Ele não fez o segundo pagamento.
Como isso foi feito?
As seguradoras estão considerando duas possibilidades. Os cibercriminosos podem ter vasculhado um vasto número de gravações do CEO e reuniram manualmente as mensagens de voz ou (mais provavelmente) criaram um algoritmo de aprendizado de máquina nas gravações. O primeiro método demanda muito tempo e não é confiável – além de ser extremamente difícil montar uma frase coesa a partir de palavras separadas sem causar desconfiança ao ouvido humano. E, de acordo com a vítima britânica, o discurso era absolutamente normal, com um timbre claramente reconhecível e um leve sotaque alemão. Então, o principal suspeito é a Inteligência Artificial. Mas o sucesso do ataque teve menos a ver com o uso de novas tecnologias do que com distorção cognitiva, neste caso submissão à autoridade.
Post-mortem psicológico
Os psicólogos sociais realizaram muitos experimentos mostrando que mesmo pessoas inteligentes e experientes tendem a obedecer inquestionavelmente à autoridade, mesmo que isso seja contrário a convicções pessoais, senso comum ou considerações de segurança.
Em seu livro O efeito Lúcifer: compreendendo como as pessoas se tornam más, Philip Zimbardo descreve esse tipo de experimento, no qual as enfermeiras receberam um telefonema de um médico pedindo que injetassem em um paciente uma dose de medicamento duas vezes a quantidade máxima permitida. Dos 22 enfermeiros, 21 encheram a seringa conforme as instruções. De fato, quase metade das enfermeiras pesquisadas seguiu as instruções de um médico que, em suas opiniões, poderiam prejudicar um paciente. As enfermeiras obedientes acreditavam ter menos responsabilidade pelas ordens do que um médico com autoridade legal para prescrever tratamento a um paciente.
O psicólogo Stanley Milgram também explicou a inquestionável obediência à autoridade usando a teoria da subjetividade, cuja essência é que, se as pessoas se percebem como ferramentas para realizar as vontades dos outros, elas não se sentem responsáveis por suas ações.
O que fazer?
Você não pode afirmar com 100% de certeza com quem está falando ao telefone – especialmente se for uma figura pública e as gravações de suas vozes (entrevistas, discursos) estiverem disponíveis ao público. Hoje é raro, mas à medida que a tecnologia avança, esses incidentes se tornam mais frequentes.
Ao seguir inquestionavelmente as instruções, você pode estar fazendo as ordens de cibercriminosos. É normal obedecer ao chefe, é claro, mas também é importante questionar decisões administrativas estranhas ou ilógicas.
Nosso conselho é desencorajar os funcionários a seguir instruções cegamente. Tente não dar ordens sem explicar o motivo. Dessa forma, é mais provável que um funcionário consulte um pedido incomum se não houver justificativa aparente.
Do ponto de vista técnico, recomendamos:
Prescrever um procedimento claro para a transferência de fundos, para que mesmo funcionários de alto escalão não possam movimentar dinheiro para fora da empresa sem supervisão. Transferências de grandes somas devem ser autorizadas por vários gerentes.
Treine os funcionários em questões básicas de cibersegurança e ensine-os a ver solicitações incomuns com uma dose saudável de ceticismo. Nossos programas de conscientização de ameaças ajudarão nisso.
from Notícias – Blog oficial da Kaspersky https://ift.tt/2MKNtQR
Você deve ter percebido que a busca por um nobreak ideal vem crescendo ano após ano. Eles são equipamentos que alimentam os dispositivos conectados em caso de falta de energia... continue lendo »
Se você joga online, já deve ter passado por uma situação parecida: no auge da partida, uma queda de energia te desconecta, você perde todo o progresso feito no jogo... continue lendo »
Você já ouviu falar sobre a Internet das Coisas e ainda tem dúvidas? O conceito é uma tradução do termo em inglês Internet of Things, também conhecido pela sigla IoT,... continue lendo »
Ativo desde 2017, o Smominru se tornou um dos malwares de computador com a mais rápida expansão, de acordo com dados deste relatório. Em 2019, ele conseguiu infectar um total de 90 mil computadores apenas no mês de agosto, com uma infecção média de até 4,7 mil computadores por dia. China, Taiwan, Rússia, Brasil e Estados Unidos foram os países mais afetados, mas isso não significa que outros estejam longe do alcance. Por exemplo, a maior rede que sofreu o ataque Smominru está na Itália, com 65 servidores infectados.
Como se propaga a botnet Smominru
Os cibercriminosos não têm um objetivo definido; de fato, os ataques online variam de universidades a profissionais de saúde. No entanto, deve-se observar que aproximadamente 85% das infecções por esse malware ocorre nos sistemas Windows Server 2008 e 7. A porcentagem dos demais casos pertence ao Server 2012, XP e Server 2003.
Após remover o Smominru, aproximadamente um quarto dos computadores afetados foi infectado novamente. Ou seja, algumas vítimas limparam seus sistemas, mas ignoraram completamente a causa principal.
Isso nos faz pensar qual é a origem. A botnet usa vários métodos de propagação, mas primeiro sempre infecta o sistema por meio de credenciais fracas de diferentes serviços do Windows pela força bruta ou, o que é mais comum, com a ajuda do famoso exploit EternalBlue.
Em 2017, a Microsoft corrigiu a vulnerabilidade que explora o EternalBlue e tornou possível o surto do WannaCry e do NotPetya mesmo para sistemas descontinuados, porém muitas empresas ignoram essas atualizações.
A botnet Smominru em ação
Após comprometer o sistema, o malware Smominru cria um novo usuário, admin$, com privilégios de administrador e começa a baixar arquivos maliciosos. O objetivo mais óbvio desse ciberataque é usar secretamente computadores infectados para mineração de criptomoeda (especificamente Monero) às custas da vítima.
No entanto, isso não é tudo: o malware também baixa uma série de módulos usados para espionagem, exfiltração de dados e roubo de credenciais. Para piorar a situação, uma vez que Smominru consegue se infiltrar, ele tenta se dispersar pela rede para infectar todos os sistemas que conseguir.
Um detalhe interessante: a rede de bots Smominru é muito competitiva e se livra de qualquer rival que esteja no computador infectado. Ou seja, ele não apenas desativa e bloqueia qualquer outra atividade maliciosa executada no dispositivo da vítima, como também evita a infecção por parte de qualquer outro golpista.
A infraestrutura de ataque
A botnet depende de mais de 20 servidores dedicados, a maioria se encontra nos Estados Unidos, como outros estão espalhados na Malásia e Bulgária.
Como a infraestrutra de ciberataque está dispersa em larga escala, é complexa e altamente flexível, é muito complicado desfazê-la com facilidade, é muito difícil se livrar dele facilmente, portanto parece que ficará ativa por algum tempo.
Como proteger sua rede, seus computadores e seus dados contra o malware Smominru:
Atualize sistemas operacionais e software regularmente.



 Para aqueles que são levemente paranoicos,