:::: MENU ::::
  • Suitable for all screen sizes

  • Easy to Customize

  • Customizable fonts.

Mais uma vez, cibercriminosos estão utilizando o WhatsApp como ferramenta para disseminar seus golpes e atraírem o maior número de vítimas. Neste caso, a campanha utiliza o nome de uma marca esportiva famosa e a Copa América, que começa em 14 de junho, para divulgar uma promoção falsa.

Os usuários recebem uma mensagem no WhatsApp dizendo que, para comemorar os 22 anos da patrocinadora da Seleção Brasileira, a empresa está dando camisetas oficiais da Copa América por tempo limitado.
Ao clicar, os usuários são direcionados para uma página fraudulenta com uma pesquisa que precisa ser respondida para poder ganhar a suposta camiseta.
Após isso, aparece uma segunda página com uma mensagem para o usuário, pedindo que ligue para um número supostamente gratuito e solicite o prêmio – de acordo com a operadora de telefone.
De acordo com Fabio Assolini, analista sênior de segurança da Kaspersky Lab, “trata-se da primeira campanha falsa disseminada via WhatsApp que se vale de números premium internacionais para monetizar o golpe. Se escolher Claro e TIM, a ligação será para o Malawi, Vivo para a China, Oi para o Burundi”.

Para evitar ser vítima, é recomendado:

  • Suspeite sempre de links recebidos por e-mails, SMSs, mensagens instantâneas ou postagens em mídias sociais, principalmente quando o endereço parece suspeito ou estranho.
  • Sempre verifique o endereço do site para onde foi redirecionado, endereço do link e o e-mail do remetente para garantir que são genuínos antes de clicar neles, além de verificar se o nome do link na mensagem não aponta para outro hyperlink;
  • Verifique se a promoção é verdadeira acessando o site oficial da empresa ou suas redes sociais.
  • Se não tiver certeza de que o site da empresa é real e seguro, não insira informações pessoais;
  • Use soluções de segurança confiáveis para ter uma proteção em tempo real para quaisquer tipos de ameaças, como o Kaspersky Total Security.

Até o momento, a campanha tem sido disseminada apenas no Brasil.


from Notícias – Blog oficial da Kaspersky Lab http://bit.ly/2WwkNR7
Três times de futebol (um russo, um francês e um argentino), um meia e cerca de 40 milhões de euros. Bônus: golpistas. Resultado: 520 mil euros a menos. Esta é a história da transferência de Leandro Paredes da equipe russa Zenit para o Paris Saint-Germain.

Para os não fãs

Em janeiro, a mídia esportiva de todo o mundo anunciou que Paredes foi transferido do Zenit para o Paris Saint-Germain. O custo da negociação foi de cerca de 40 milhões de euros (por quatro temporadas e meia). De acordo com as regras da FIFA, o primeiro clube onde Paredes jogou, Boca Juniors, deveria também receber uma determinada porcentagem do acordo (em torno de 3,5%), para ser preciso: 1.299.377,48 euros.

Paris Saint-Germain e Boca Juniors concordam em dividir o pagamento em três parcelas. A primeira, de 519.750,99 euros, deveria ter sido paga no dia 6 de março. Tudo isso não seria novidade no troca-troca do futebol, se não houvesse um “pequeno” inesperado imprevisto: o clube argentino não recebeu o pagamento.

Onde foram parar meio milhão de euros?

Em 12 de março (pelo acordo, a quantia já deveria ter sido transferida), o pagamento ainda não havia chegado. É verdade que as transferências internacionais às vezes demoram um pouco, mas o Boca Juniors pediu explicações ao clube francês.

Em 18 de março, a equipe de Paris responde confirmando que a transação havia sido feita. Em 22 de março, o recibo de pagamento foi enviado por e-mail e, de acordo com os cálculos, o clube argentino receberia o montante acordado no prazo máximo de uma semana.

O tempo passa e os dois clubes ocasionalmente trocam e-mails sobre o dinheiro perdido. Os argentinos ameaçam enviar uma queixa formal à FIFA e o PSG reitera que efetuou a transferência da parcela, respeitando todos os acordos, ao pé da letra. Além disso, ambas as equipes viram a confirmação do pagamento com os próprios olhos. O Boca Juniors exige informações mais específicas e o clube francês anexa toda a documentação disponível e mensagens trocadas entre os dois times. O e-mail cai como uma bomba.

Um verdadeiro gol de placa

O Boca Juniors descobre novos detalhes: o dinheiro foi transferido primeiro para uma conta bancária de uma empresa mexicana, Vector Casa de Bolsa, e depois para um banco em New York, antes de retornar ao México, para uma conta da empresa OM IT Solutions S.A. de C.V. Obviamente, os representantes do Boca Juniors nunca tinham ouvido falar dessas empresas.

Como isso aconteceu? Parece que alguns e-mails que vieram teoricamente da equipe do Boca Juniors e chegaram ao Paris Saint-Germain, na verdade, foram enviados de endereços não autorizados, devido a uma simples diferença que passou despercebida. De acordo com o portal de notícias argentino Infobae, que teve acesso à documentação do caso, em vez de endereços que terminam em bocajuniors.com.ar, os cibercriminosos usaram outros cujo domínio era diferente por apenas uma única letra. E esses e-mails continham instruções que fizeram os 520 mil euros desaparecerem.

O Boca Juniors solicitou assessoria jurídica para este caso e, no momento, as investigações ainda estão em andamento. De acordo com uma das várias versões do caso, os golpistas teriam conseguido obter acesso não autorizado ao e-mail de um funcionário do clube argentino e assim, obtiveram as informações necessárias para arquitetar este grande trabalho de engenharia social.

Como evitar esse tipo de golpe?

A história que acabamos de contar não é sobre um esquema de fraude comum, já que os cibercriminosos se prepararam para a perfeição. O que podemos aconselhar é treinar adequadamente a equipe de sua empresa para conhecer bem os truques usados em ataques digitais.

Nosso programa Kaspersky Security Awareness o ajudará na conscientização de seus funcionários sobre ameaças existentes, e também no treinamento das habilidades necessárias para reconhecerem e não se tornarem vetores de ataques cibernéticos.


from Notícias – Blog oficial da Kaspersky Lab http://bit.ly/2KheASv

Pesquisadores da Kaspersky Lab detectaram aumento no número de malware criado para roubar credenciais e dinheiro de contas bancárias. Essa é uma das principais constatações do relatório da empresa sobre a evolução das ameaças no primeiro trimestre de 2019. Neste período, foram encontrados 29.841 arquivos deste tipo contra 18.501 no quarto trimestre de 2018. No total, foram detectados ataques contra mais de 300 mil usuários.
Os trojans direcionados a bancos em dispositivos móveis são um dos tipos de ataques mais flexíveis, perigosos e que se desenvolvem mais rapidamente. Normalmente, roubam dinheiro diretamente das contas bancárias dos usuários, mas, às vezes, seu objetivo é obter outros tipos de credenciais. Em geral, o malware parece um aplicativo legítimo, como um app bancário. Quando a vítima tenta abrir, os invasores também conseguem acessá-lo.

No primeiro trimestre de 2019, a Kaspersky Lab detectou cerca de 30 mil modificações das diversas famílias de trojans bancários nas 312 mil tentativas de ataque contra usuários únicos. Além disso, não foi apenas o número de diferentes amostras de trojans bancários detectadas que cresceu; sua participação no cenário de ameaças também aumentou. No quarto trimestre de 2018, eles corresponderam por 1,85% de todo o malware em dispositivos móveis; no primeiro trimestre de 2019, sua participação atingiu a 3,24%.

Os usuários foram expostos a diversas famílias de malware direcionado a bancos em dispositivos móveis, mas uma delas esteve especialmente ativa nesse período: uma nova versão do malware Asacub, que surgiu em 2015, respondeu por 58,4% dos trojans bancários que atacaram os usuários. Os atacantes passaram dois anos aperfeiçoando sua distribuição e, como resultado, houve um pico em 2018, com ataques a 13 mil usuários por dia. Desde então, sua taxa de propagação diminuiu, embora continue sendo uma ameaça eficiente: no primeiro trimestre de 2019, a Kaspersky Lab detectou o Asacub atacando em média 8,2 mil usuários por dia.

“O rápido crescimento do malware financeiro para dispositivos móveis é preocupante, especialmente porque vemos como os criminosos estão aperfeiçoando seus mecanismos de distribuição. Por exemplo, uma tendência recente é ocultar o trojan bancário em um dropper, ou seja, o shell que deve alcançar o dispositivo fora do radar de segurança, liberando a peça maliciosa assim que chegar”, diz Victor Chebyshev, pesquisador de segurança da Kaspersky Lab.

Outras conclusões do relatório:

  • As soluções da Kaspersky Lab detectaram e evitaram 843.096.461 ataques maliciosos em 203 países no mundo inteiro;
  • 113.640.221 URLs específicas foram reconhecidas como maliciosas pelos componentes de proteção web;
  • Tentativas de infecção por malware com o objetivo de roubar dinheiro via Mobile Banking foram registradas em 243.604 computadores;
  • A Kaspersky Lab detectou um total de 247.907.593 objetos maliciosos e potencialmente indesejados.

Dicas para reduzir o risco de infeção no celular:


from Notícias – Blog oficial da Kaspersky Lab http://bit.ly/2Z2HrOP

O ambiente corporativo é cheio de recursos e informações importantes que precisam de cuidados. São equipamentos de alto valor, de precisão, sensíveis ou raros, detalhes financeiros, de contrato, projetos e... continue lendo »

O post Segurança nas empresas: dicas importantes para negócios apareceu primeiro em Blog Intelbras.


from Blog Intelbras http://bit.ly/2K9SlxK

Nas últimas semanas, a Kaspersky Lab identificou um aumento nos relatos de vítimas que tiveram suas contas do WhatsApp roubadas e os especialistas da empresa descobriram o motivo. A conclusão chamou a atenção pela criatividade dos cibercriminosos, que não utilizam nenhum malware neste golpe e conseguem enganar até pessoas que trabalham com tecnologia.

O esquema é simples. Os criminosos monitoram as plataformas de venda pela Internet para mirar usuários que criaram um anúncio de venda. Com as informações do anúncio, enviam uma mensagem para a pessoa se passando pela plataforma de vendas dizendo: “verificamos um anúncio recém postado e gostaríamos de atualizar para que continue disponível para visualização” ou “devido ao grande número de reclamações referente ao seu número de contato, estamos verificando“. As mensagens terminam pedindo para a vítima informar o código que receberá via SMS para solucionar a questão.

Exemplo de mensagens recebidas pelas vítimas

Exemplo de mensagens recebidas pelas vítimas


“Quando a vítima responde à mensagem, o fraudador começa o processo de ativar o WhatsApp em um novo celular e o suposto código de verificação é, na verdade, o código de ativação da conta. Se ela não prestar atenção, acaba passando o número e tem seu WhatsApp roubado em minutos. A empresa anunciou esta semana novas medidas de segurança“, explica Fabio Assolini, analista sênior de segurança da Kaspersky Lab no Brasil.

A segunda parte do golpe é a mesma utilizada pelos criminosos que estão clonando celulares no Brasil. Nela, enviam mensagens para os contatos mais recentes, que normalmente são amigos próximos ou familiares da vítima, pedindo um empréstimo para uma despesa urgente. Não há um padrão para a quantia – nas mensagens que os especialistas tiveram acesso, o pedido era de R$ 2,1 mil. Se a pessoa tenta ajudar prontamente, o criminoso só precisa perguntar “qual o banco mais fácil para você” e depois enviar uma conta bancária de um laranja. Até o proprietário recuperar o acesso ao WhatsApp, o criminoso já teve tempo suficiente para falar com diversas pessoas.

“Além de ter atenção, só há uma maneira de evitar este esquema com tecnologia: a dupla autenticação do WhatsApp. É uma senha que o usuário cria e é solicitada de vez em quando pelo app. Mesmo que a vítima informe o código de ativação, o criminoso terá de pedir a senha da dupla autenticação – isto já sai do contexto do anúncio e a pessoa pode perceber a fraude antes de ser tarde demais”, alerta Assolini.

O analista ressalta ainda alguns pontos técnicos curiosos deste esquema: em nenhum momento há o uso de programas maliciosos para coletar as informações nos sites de venda ou para roubar a conta da vítima no programa de mensagem. O esquema é baseado 100% em engenharia social e utiliza recursos legítimos. Além disso, os anúncios criaram uma abordagem muito convincente. “Neste fim de semana, encontrei um amigo que trabalha com desenvolvimento de software e que caiu nesse golpe. Ele havia acabado de postar um anúncio e foi contatado. Foi surpreendente, pois tem conhecimentos de segurança e mesmo assim foi iludido”, destaca.

Mesmo sem ter responsabilidades direta na fraude, o analista de segurança dá dicas para as marcas que estão sendo vítimas nesse golpe. Até o momento, foram identificadas mensagens se passando pela OLX, Webmotors e Zap Imóveis. “Embora não haja uma solução milagrosa, sugiro que as empresas reavaliem o uso de autenticação de dois fatores via SMS e as informações dos usuários que são expostas publicamente por padrão. Frente a criação deste esquema malicioso, é importante criar uma solução benéfica para os usuários e que também mantenham suas privacidades protegidas das pessoas mal-intencionadas”, avalia o especialista.


from Notícias – Blog oficial da Kaspersky Lab http://bit.ly/2HH3Rzb

Jáá parou para pensar nos usuários que baixam conteúdo pago como a série Game of Thrones da HBO? Embora muitos apenas tentem “assistir online” um programa sem pagar por ele, outros vivem em regiões que não transmitem esses episódios ou procuram capítulos sem censura que não podem encontrar legitimamente. O problema é que os cibercriminosos não se importam com o motivo, só enxergam possíveis vítimas.

De fato, apesar dos preços do serviço premium oferecido pela HBO, a estreia desta temporada bateu todos os recordes de público e inundou as mídias sociais (possivelmente encorajando outros usuários a assistir). Tudo isso resultou em cerca de dez milhões de downloads e visualizações ilegais, e para os golpistas não há nada mais atraente do que um grupo de usuários procurando desesperadamente por conteúdo ilegal.

Quer assistir os episódios de Game of Thrones de graça? Tenha cuidado

Imediatamente após a estreia da oitava temporada, milhares de pessoas correram para encontrar os episódios online. Se você quiser ver o capítulo legitimamente, tem que pagar, mas parece que os golpistas oferecem uma alternativa que parece muito atraente.

Tudo começa em um site que promete ao usuário o capítulo completo de Game of Thrones: Winterfell.
Site que promete a exibição completa de Game of Thrones
O capítulo começa sem incidentes, o que dá ao usuário uma falsa sensação de segurança. Mas, logo depois, aparece uma mensagem que solicita a criação de uma conta e não há nada para se preocupar: é gratuita.
Falsas páginas de streaming de Game of Thrones pedem que os usuários criem uma conta
Apenas um pequeno detalhe está faltando: o e-mail do usuário pois, logicamente, precisam gerar uma senha.
Para criar uma conta em um site de streaming falso, você deve digitar um e-mail e uma senha
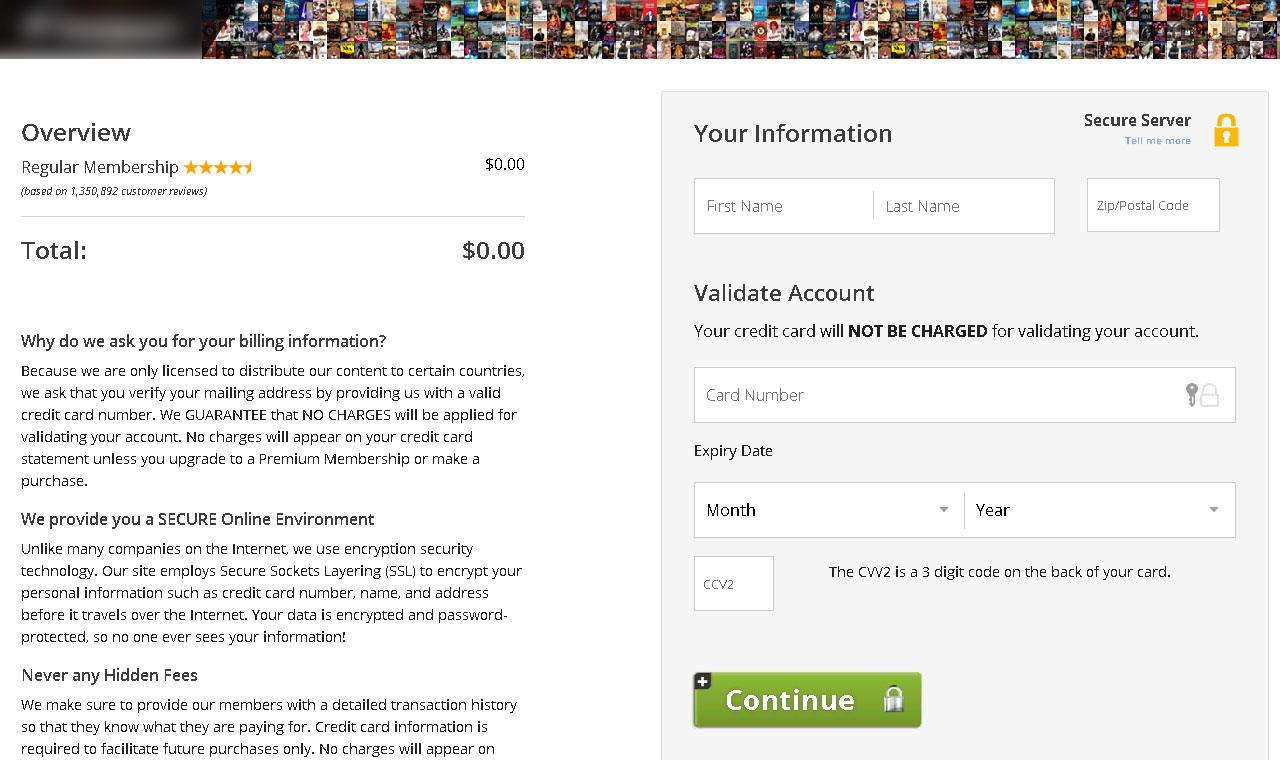
No entanto, depois de clicar em Continuar, o usuário percebe que isso não é tudo. A conta deve ser validada e, para isso, o site solicita as informações de pagamento e do cartão de crédito, incluindo o código CVC impresso no verso.
Depois de criar a conta em um site de streaming falso de Game of Thrones, o usuário deve inserir as informações de seu cartão de crédito
O site garante que as informações serão usadas exclusivamente para verificar que o usuário pertence a um país no qual o site “tem permissão para distribuir” o conteúdo. Além disso, afirma que nenhuma cobrança será feita.

Já tão perto do episódio, o usuário se vê tentado a introduzir seus dados e usufruir.

O problema é que mesmo depois de inserir esse monte de informações, o usuário não conseguirá assistir ao capítulo, na verdade, os poucos segundos que os cibercriminosos mostram pertencem ao episódio anterior. Então é oficial: todos os dados fornecidos para fazer essa conta vão diretamente para as mãos dos golpistas.

Criar uma conta nesses sites também pode ser perigoso

O fato de um site solicitar suas informações de cobrança online pode parecer suspeito, e é por isso que muitos visitantes saem da página quando precisam adicionar os dados do cartão de crédito. No entanto, é apenas a cereja do bolo porque os golpistas já têm um endereço de e-mail e uma senha.

Infelizmente, o problema é que a maioria dos usuários usa a mesma senha para diferentes contas digitais. Portanto, é muito provável que pelo menos algumas combinações de e-mail e senha recolhidas pelos cibercriminosos coincidam com as credenciais da conta de outros sites: lojas, serviços de streaming ou jogos, contas de e-mail, redes sociais, etc.

Ou seja, todas essas contas estão disponíveis para os cibercriminosos e, portanto, podem ser usadas para roubar dinheiro ou outros valores digitais, lavar fundos e itens roubados ou, no mínimo, enviar spam.

Game of Thrones é um imã para cibercriminosos

O golpe que acabamos de descrever não é, de longe, a única ameaça que tira proveito da popularidade de Game of Thrones. Desde a estreia da oitava temporada, observamos um aumento das atividades cibercriminosas associadas à série. Como você pode ver no gráfico a seguir, o número de ataques relacionados a Game of thrones detectados por nossos produtos quase quadruplicaram desde seu início:

Como se manter a salvo desse tipo de golpe online?

Ver uma série de sucesso sem pagar pode ser muito tentador e os golpistas sabem disso, então eles esperam encontrar um público tão ávido por conteúdo gratuito que esteja disposto a fazer qualquer coisa. Para se manter seguro, lembre-se de prestar atenção redobrada e conhecer as ameaças mais recentes.

  • Uma grande parte do que pode ser encontrado online é falsa, não confiável ou mesmo totalmente maliciosa.
  • Não insira informações sensíveis, especialmente as de seus cartões de crédito, em sites que não sejam de sua confiança.
  • Pare de usar a mesma senha para diferentes serviços online. Memorizar muitas senhas únicas e seguras pode ser complicado, mas, lembre-se, um gerenciador de senhas pode facilitar as coisas.
  • Utilize um antivírus confiável que o proteja contra os golpes online e phishing.


from Notícias – Blog oficial da Kaspersky Lab http://bit.ly/30xjtfT
A call-to-action text Contact us