:::: MENU ::::
  • Suitable for all screen sizes

  • Easy to Customize

  • Customizable fonts.

O que você PRECISA fazer sobre o vazamento de dados que houve no Facebook nesta sexta (28)?

  • Nada.

O que você NÃO PRECISA fazer sobre a recente violação de segurança do Facebook:

  • Não se apresse em alterar sua senha. As senhas não foram afetadas durante essa violação, elas estão seguras.
  • Não entre em pânico. Mesmo que você tenha sido desconectado do Facebook por algum motivo. Isso significa que a rede acha que você provavelmente está sendo afetado e que redefiniu o token de autenticação para que ninguém, a não ser você, pudesse acessar sua conta. Então, se nada de ruim aconteceu antes, agora sua conta está segura. Você precisará digitar a senha e o código 2FA (se tiver ativado), mas isso é tudo.
  • Não exclua sua conta do Facebook. Bem, é claro que você sempre pode fazer isso, mas essa brecha não é motivo para se preocupar demais.

Veja o que realmente aconteceu

Em 28 de setembro, o Facebook publicou uma atualização de segurança, descrevendo o fato de que a equipe de engenharia da empresa descobriu um problema de segurança que afeta quase 50 milhões de contas. O problema de segurança significa que alguém realizou um ataque bastante sofisticado que permitiu roubar 50 milhões de tokens de acesso do usuário.

Um token de acesso é, como o próprio Facebook descreve, basicamente uma chave para sua conta. Se uma pessoa o tiver, o Facebook considera essa pessoa autorizada a entrar nessa conta e não solicita a inserção de login e senha e códigos 2FA. Assim, tendo roubado 50 milhões de tokens de acesso de usuário, os hackers poderiam potencialmente acessar essas contas. Mas isso não significa que obtiveram acesso às senhas ou, de alguma forma, quebraram o mecanismo de autenticação de dois fatores. Sua senha é segura e o 2FA ainda está funcionando como pretendido. Mas roubar um token é uma maneira de contornar essas defesas.

O Facebook explica que a investigação do incidente está nos estágios iniciais, mas por enquanto eles suspeitam que alguém encontrou uma vulnerabilidade em seu recurso “Visualizar como alguém” e a explorou, obtendo acesso a 50 milhões de tokens de conta. É por isso que desativaram o recurso, redefiniram os tokens para essas contas e estão redefinindo para outros 40 milhões de usuários que usaram esse recurso no ano passado. A última parte parece ser mais uma precaução, mas agora estão em uma situação em que não podem ter muita segurança.

Se o token for redefinido, isso significa que uma pessoa que o possui não poderá mais acessar a conta para a qual esse token foi emitido e precisará fazer o login novamente. Os hackers não têm seu login ou senha, e isso significa que não podem mais fazer login fingindo ser você (mesmo se você estivesse entre as pessoas afetadas).

O Facebook promete atualizar seu post uma vez que fica claro o que exatamente aconteceu e se alguma das contas afetadas foi de alguma forma mal usada, mas por enquanto sugerimos fazer o que descrevemos no começo da postagem: nada. Não há nada que você possa fazer no momento, então não entre em pânico. Quando a situação esclarecer um pouco mais, apresentaremos instruções mais detalhadas, caso haja algo que você possa fazer.
from Notícias – Blog oficial da Kaspersky Lab https://ift.tt/2xLJlrT

O Android é um bom sistema operacional e seus desenvolvedores realmente se preocupam com segurança, mas com tantas versões e programas para o SO, ficar de olho em todos não é tarefa fácil. Por isso, novas formas de driblar os mecanismos de segurança integrados aparecem com bastante frequência. A maneira mais nova de hackear um Android se chama “Man-in-the-Disk”.

“Sandboxes”, a base da segurança Android

Um princípio-chave do Android é que todos os aplicativos devem ser isolados uns dos outros. Isto é alcançado por meio do uso das chamadas sandboxes. Cada app, junto com seus arquivos privados, vive em uma “sandbox” que outros não podem acessar.

A ideia é evitar que um programa malicioso, mesmo que se infiltre em seu dispositivo Android, roube dados que outros aplicativos bons armazenam, como nome de usuário e senha do seu app bancário ou histórico de mensagens. Não é surpresa que hackers estejam trabalhando duro para encontrar novas maneiras de desviar do mecanismo, buscando algo chamado de “fuga da sandbox”. E são bem-sucedidos de tempos em tempos.

Por exemplo, a apresentação de Slava Makkaveev na DEF CON 26 teve como o foco um aplicativo sem permissões particularmente perigosas ou suspeitas escapando da sandbox. Ele apelidou o método de “Man-in-the-Disk“, em função do reconhecido tipo de ataque Man-in-the-Middle.

Como funciona o ataque Man-in-the-Disk?

Além das áreas de sandbox que armazenam arquivos de programas, o Android tem um armazenamento externo compartilhado, chamado apropriadamente de “Armazenamento Externo”. Um aplicativo precisa pedir permissão ao usuário para acessá-lo: “Acessar fotografias, mídias e arquivos do seu dispositivo” (isto se trata efetivamente de duas permissões – LER_ARMAZENAMENTO_EXTERNO e ESCREVER_ARMAZENAMENTO_EXTERNO). Esses privilégios normalmente não são considerados perigosos, e quase todos os aplicativos os pedem.

Aplicativos usam armazenamento externo para muitas coisas úteis, como substituir ou transferir arquivos entre um smartphone e um computador. Contudo, o armazenamento externo é também frequentemente usado para armazenar temporariamente dados baixados da Internet. Primeiro, esses dados são inseridos na parte compartilhada do disco, e só depois transferidos para uma área isolada que apenas aplicativos específicos podem acessar.

Por exemplo, um aplicativo pode usar temporariamente a área para armazenar módulos adicionais que instala para expandir suas funcionalidades, conteúdos adicionais como dicionários ou atualizações. O problema é que qualquer programa com acesso para ler/escrever no armazenamento externo pode ser capaz de acessar e modificar os arquivos, e adicionar algo malicioso.

Na vida real, isto quer dizer que você pode instalar um programa aparentemente inofensivo como um jogo, e mesmo assim ter seu smartphone infectado com algo desagradável.

Os criadores do Android na verdade sabem que usar o armazenamento externo pode ser perigoso, e o site para desenvolvedores do sistema operacional até mesmo apresenta algumas dicas úteis para programadores.

A questão é que nem todos os desenvolvedores de aplicativos, nem mesmo funcionários do Google ou certos fabricantes de smartphones, seguem esses conselhos. Exemplos apresentados por Slava Makkaveev incluem explorações da vulnerabilidade do Google Tradutor, Yandex.Translate, Google Voice Typing e Google Text-to-Speech, assim como de aplicativos de sistema da LG e do navegador da Xiaomi.

A propósito, pesquisadores do Google recentemente descobriram que exatamente o mesmo ataque Man-in-the-Disk pode ser aplicado à versão Android de um jogo muito popular, o Fortnite. Para baixar o jogo, usuários precisam instalar um aplicativo de ajuda primeiro, que supostamente deve fazer o download dos arquivos do jogo. Acontece que, com o ataque Man-in-the-Disk, alguém pode enganar o auxiliar e fazê-lo instalar um programa malicioso. Os desenvolvedores do Fortnite – a Epic Game – estão cientes dessa vulnerabilidade e já lançaram uma nova versão do instalador. Então se você gosta do Fortnite, use a versão 2.1.0 para se proteger. Se já o tiver instalado, desinstale e reinstale completamente o jogo com a versão mencionada anteriormente.

Como proteger seu Android do ataque Man-in-the-Disk?

Makkaveev apontou apenas alguns apps realmente populares para demonstrar quão ruins as coisas estão, mas provavelmente são muitos os aplicativos vulneráveis. Como se proteger?

  • Instale aplicativos apenas de lojas oficiais como a Google Play. Os malwares podem infiltrar-se, mas é muito mais raro – e são removidos regularmente.
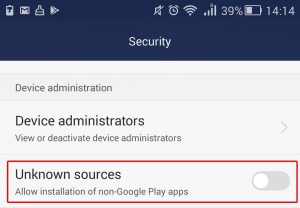
  • Desabilite a instalação de aplicativos de fontes terceirizadas nas configurações do seu smartphone ou tablet; são as fontes mais perigosas. Para fazer isso, selecione Configurações -> Segurança e desmarque a opção Fontes desconhecidas.
  • Escolha aplicativos de desenvolvedores verificados. Verifique a classificação do app e leia as avaliações dos usuários. Evite instalar qualquer coisa que pareça suspeita.
  • Não instale o que não precisa. Quanto menos aplicativos tiver no seu smartphone, melhor.
  • Lembre-se de remover aplicativos que não são mais necessários.
  • Utilize um aplicativo antivírus para mobile confiável que vai notificá-lo caso um programa malicioso tente penetrar em seu dispositivo.


from Notícias – Blog oficial da Kaspersky Lab https://ift.tt/2DxOIQu

O que fazer quando a região onde moramos possui baixa cobertura de sinal celular ou não há disponibilidade de linhas fixas? Não é por isso que você vai deixar de... continue lendo »

O post Celular fixo: qualidade de chamada mesmo em áreas distantes apareceu primeiro em Blog Intelbras.


from Blog Intelbras https://ift.tt/2Q6Qg5I

Quando você acessa um site, pode expor seu computador a muito mais perigos do que imagina. Todas as páginas possuem conteúdo próprio, outras carregam anúncios de uma rede de publicidade, conteúdo de outros sites, e até mesmo serviços hospedados por terceiros. Assim, você frequentemente recebe uma variedade bastante heterogênea de códigos visíveis e invisíveis.

Parece algo com o qual é preciso ter cuidado apenas em sites pequenos ou suspeitos, certo? Errado: análise recente da Menlo Security sobre os sites mais visitados do mundo mostra que quase metade ainda expõe visitantes a softwares vulneráveis, muito conteúdo ativo, e enormes quantidades de execução de códigos – em outras palavras, muito perigo em potencial. No final das contas, os pesquisadores consideraram que 42% dos Top 100 mil do ranking Alexa são “perigosos”.

Sites que confiam em outros sites

As razões também incluem uma série de coisas que os usuário não podem controlar – softwares de servidores não-corrigidos, infestação de malware previamente conhecidos, uma antiga violação de segurança, e coisas assim. Além do site visitado, as descobertas revelaram que cada página usa uma média de 25 outras em segundo plano para oferecer vários tipos de conteúdo.

Isso significa que quando você visita um site que supostamente confia, está na verdade lidando com dúzias de páginas, muitas das quais nunca ouviu falar.

Quando visita um site, também está acessando todas as páginas ligadas a ele. Parece familiar?


Os riscos de conteúdo ativo tinham uma gama bastante ampla, mas mesmo os melhores giravam em torno de 20%. Isso equivale a um em cada cinco dos top sites – uma probabilidade ruim para o usuário que tenta sair ileso. A propósito, além dos vídeos e outros itens relacionados, o “conteúdo ativo” também inclui muitas das coisas que tornam uma página mais atrativa e útil para os internautas, como informações dinamicamente atualizadas e personalizadas sobre o tempo, notícias, bolsa de valores, e assim por diante. Pode parecer cortesia do JavaScript ou Flash, também – programação muitas vezes justificadamente difamada por suas vulnerabilidades, um problema agravado pela falta de atualizações por parte dos proprietários de sites.

Páginas que oferecem conteúdo de outras fontes introduzem um grau de risco, mas isso tornou-se muito mais significativo quando os cibercriminosos perceberam que podiam realmente usar essas fontes para distribuir malware. Seu site de notícias favorito pode ser honesto e seguro, mas seus fornecedores e parceiros também são?

Softwares desatualizados e muitas vulnerabilidades online

Software web desatualizados podem virar armas


O estudo também diz que muitos dos sites mais populares do mundo não precisam se preocupar se os seus parceiros vão decepcioná-los; cuidam de tudo sozinhos – quando utilizam servidores ultrapassados. Alguns não são atualizados há anos ou mesmo décadas. Eles são extremamente vulneráveis a malwares e violações, o que, por sua vez, coloca seus visitantes em risco.

Se o surto do WannaCry no ano passado ensinou algo para o mundo, é que atualizar programas a tempo é importante. Será?

Proteja-se

No final das contas, você não pode confiar em um site apenas porque é conhecido, eficiente ou bem estabelecido. Ao mesmo tempo, não pode obrigar proprietários e administradores de sites a cuidarem dos seus visitantes, então fique alerta, desabilite o Flash em seus navegadores e talvez o JavaScript também se for extremamente cuidadoso – contudo, alguns sites não vão funcionar sem ele. Melhor ainda, instale uma solução de segurança forte e configure sua atualização automática. O Kaspersky Internet Security o protege verificando os sites que visita, escaneando os arquivos que baixa, aplicando detecção e proteção mundialmente líderes contra qualquer coisa que uma página desonesta (ou seus servidores de conteúdo) possa tentar impor a você.


from Notícias – Blog oficial da Kaspersky Lab https://ift.tt/2Nrhozj

De acordo com estudo recente da Kaspersky Lab, mais de 746 mil ataques de malware diários aconteceram durante os últimos 12 meses na América Latina – nove por segundo. Além disso, os brasileiros são as principais vítimas de ataques de phishing – e-mails fraudulentos para o roubo de informação pessoal dos usuários. Para abordar estes e outros assuntos da cibersegurança, a Kaspersky Lab realizará dia 2 de outubro em São Paulo seu primeiro grande evento no Brasil.

“Estamos muito felizes em realizar esse evento aqui no Brasil. Afinal, não podemos ignorar a segurança online em um país campeão de ataques de phishing e um dos mais atacados pelo WannaCry ano passado”, explica Roberto Rebouças, Diretor-Geral da Kaspersky Lab no Brasil. “Queremos mostrar para o público que, infelizmente, os ataques são reais e estão cada vez mais elaborados. Por isso, temos que estar sempre à frente quando trata-se de segurança online e proteção”, completa.
Durante o Kaspersky LIVE, serão abordados tópicos como segurança em nuvem, detecção e respostas às ameaças, tecnologias emergentes, gestão de ameaças e vulnerabilidades, segurança de dados, Indústrias 4.0, bem como demonstrações ao vivo de bloqueio de ataques em tempo real pelas soluções da empresa. Além disso, o evento também contará com duas demonstrações: simulação e bloqueio de ataques persistentes a plantas industriais e uma demonstração de como funciona um totem de autoatendimento com e sem proteção adequada – nesta, será apresentado como bloqueios em entradas USB podem garantir a proteção dos dados e evitar infecções.
“Nos últimos anos, o Brasil tem ficado entre os países mais atacados por trojans bancários, golpe que tem como objetivo roubar dados bancários dos usuários”, explica Thiago Marques, analista de segurança da Kaspersky Lab. No começo deste ano, a empresa notou que a primeira aparição relevante do grupo Prilex estava relacionada a um ataque em caixas eletrônicos direcionado aos bancos, principalmente no território brasileiro. Com o passar do tempo, o grupo migrou seus esforços para sistemas de pontos de venda desenvolvidos por fornecedores brasileiros usando cartões de crédito roubados que permitiam a criação de um novo, totalmente funcional, habilitado inclusive para transações protegidas pelas funcionalidades de chip e senha. “Para exemplificar, tomemos como base os totens de autoatendimento em praças de alimentação e restaurantes aqui no Brasil. Esses terminais de telas sensíveis ao toque, em que o consumidor consegue ver todo o cardápio, montar seu pedido e realizar o pagamento, não estão imunes à ataques”, explica Marques.

Focado em ameaças para consumidores e empresas, o LIVE contará com especialistas que abordarão os motivos pelos quais a segurança deve ser pensada em primeiro lugar. Alexandre Trentini, gestor de Segurança da Informação com mais de 19 anos de experiência, será mediador da mesa-redonda ‘Mitos e Verdades sobre carreiras em segurança da Informação’. A mesa abordará o crescimento do papel do CISO dentro  das empresas, quais passos devem ser seguidos para uma carreira de sucesso, entre outras informações e curiosidades da área.

Anchises Moraes, profissional de cibersegurança e com extensa experiência na coordenação e implantação de projetos de Segurança da Informação em empresas de médio e grande porte, falará sobre ‘Os desafios atuais do gestor de segurança‘, e o quão ineficaz é fazer segurança baseada nos mesmo modelos e tecnologias para novos tipos de ameaças online.

Os interessados em participar do primeiro Kaspersky LIVE, podem se inscrever aqui: https://kas.pr/klive.

Kaspersky LIVE
Data: 02 de outubro de 2018
Horário: 9h30 às 18h30
Local: Centro de Convenções Frei Caneca
Endereço: R. Frei Caneca, 569 – Consolação
Inscrições gratuitas pelo site: https://kas.pr/klive


from Notícias – Blog oficial da Kaspersky Lab https://ift.tt/2DiBUxA

Há algum tempo os jogos online deixaram de ser apenas uma diversão infantil e ganharam o mundo de jovens e adultos. Inclusive títulos como Counter Strike (CS), League of Legends... continue lendo »

O post Saiba mais sobre conexão e equipamentos gamers para jogar online apareceu primeiro em Blog Intelbras.


from Blog Intelbras https://ift.tt/2xlvnwx

Os métodos de ataque que cibercriminosos de elite usam são muitas vezes tão sofisticados que até mesmo profissionais de cibersegurança têm grandes dificuldades em descobri-los. Há algum tempo, nossos especialistas detectaram uma nova campanha de um grupo norte-coreano chamado Lazarus, reconhecido por seus ataques a Sony Pictures e várias instituições financeiras – um roubo de US$ 81 milhões de dólares do Banco Central da República Popular do Bangladesh, por exemplo.
Neste caso em particular, os invasores decidiram encher os bolsos com algumas criptomoedas. Para abrir as carteiras das vítimas, lançaram um malware nas redes corporativas de diversas exchanges de criptomoedas. Os criminosos confiaram no fator humano e foram recompensados.

Software de operações com uma atualização maliciosa

A penetração na rede começou com um e-mail. Pelo menos um dos funcionários da exchange recebeu uma oferta para instalar um aplicativo de operações financeiras, compra e venda de moedas virtuais chamado Celas Trade Pro, da Celas Limited. Um software como esse pode ser potencialmente útil para a empresa, considerando seu perfil corporativo.

A mensagem incluía um link para o site oficial do desenvolvedor, que parecia normal – tinha até um certificado SSL válido emitido pelo Comodo CA, um dos principais centros de certificação.

O Celas Trade Pro estava disponível para download em duas versões: para Windows e Mac, com uma versão para Linux para ser lançada.
O aplicativo também tinha um certificado digital válido – mais um atributo de um produto legítimo – e seu código não continha componentes perigosos.

Assim que foi instalado com sucesso no computador do funcionário, o Celas Trade Pro iniciou uma atualização. Para isso, entrou em contato com o servidor próprio do fornecedor – nada suspeito, também. Mas ao invés de uma atualização, o dispositivo baixou um Trojan de backdoor.

Fallchill: um malware muito perigoso

Uma backdoor é uma “entrada de serviço” virtual que os criminosos podem usar para penetrar em um sistema. A maioria dos ataques anteriores a exchanges foram realizados com o Fallchill. Em conjunto com alguns outros sinais, ele era a peça-chave de evidência que apontava para os cibercriminosos; o grupo Lazarus já havia usado mais de uma vez essa backdoor, que permite o controle quase ilimitado dos dispositivos infectados. Estas são apenas algumas das suas funcionalidades:

  • Procurar, ler e fazer upload de arquivos para o servidor de comando (o mesmo que o software de operações usou para baixar sua atualização);
  • Gravar dados em um arquivo específico (qualquer arquivo .exe ou ordem de pagamento, por exemplo);
  • Apagar arquivos (Wipe);
  • Baixar e executar ferramentas adicionais.

Um olhar mais atento ao programa infectado e seus criadores

Como já explicamos, tanto o programa de trocas quanto seu fornecedor mantiveram uma aparência bastante respeitável durante quase todo o ataque – pelo menos, até que a backdoor fosse instalada. Porém, com uma análise mais aprofundada, detalhes suspeitos apareceram.

Para começar, o atualizador enviava as informações da máquina ao servidor em um arquivo disfarçado como uma imagem GIF e recebia comandos da mesma forma. Não é muito comum programas sérios trocarem imagens durante as atualizações.

Quanto ao site, ao examiná-lo de perto, o certificado do domínio acabou por ser um de baixo nível, que não confirmava nada além do fato de que este pertencia à uma entidade chamada Celas Limited. Não continha qualquer informação sobre a empresa ou seu proprietário (certificados mais avançados implicam essas verificações). Os analistas usaram o Google Maps para verificar o endereço usado para registro do domínio apenas para descobrirem que pertencia a uma construção de um andar que abrigava uma loja de ramen (macarrão oriental).
Sendo pouco provável que os proprietários do pequeno restaurante tenham usado seu tempo livre em programação, a conclusão lógica foi que a informação era falsa. Mesmo assim, os analistas checaram o outro endereço especificado pelo certificado digital do Celas Trading Pro, e encontraram um terreno baldio.

Além disso, a empresa tinha aparentemente pago seu domínio com bitcoins. As transações em criptomoedas são utilizadas quando o anonimato é necessário.

Ainda assim, não conseguimos ter certeza se essa empresa é uma fraude criada para um propósito ou uma vítima de cibercriminosos. Os hackers norte-coreanos têm um histórico de comprometer organizações legítimas para atacar seus parceiros ou clientes.

Você pode ler mais sobre a campanha de APT do Lazarus no relatório completo dos nossos especialistas no Securelist.

O que aprendemos com o caso Lazarus

Como mostra a história, pode ser muito difícil descobrir a fonte de uma ameaça quando há muito dinheiro em jogo. O mercado de criptomoedas está particularmente popular nos últimos tempos, o que atrai golpistas de todas as espécies: de desenvolvedores dos mais diversos tipos de mineradores a grupos criminosos sérios que trabalham por todo o mundo.

O alvo geral da campanha é particularmente interessante: mirava não apenas em usuários Windows, como também em computadores macOS. Essa é outra lembrança de que nenhum sistema operacional é garantia de segurança – os usuários da Apple também precisam garantir sua própria proteção


from Notícias – Blog oficial da Kaspersky Lab https://ift.tt/2CVY9ZJ
A call-to-action text Contact us