:::: MENU ::::
  • Suitable for all screen sizes

  • Easy to Customize

  • Customizable fonts.

Uma inovação que foi criada para beneficiar e facilitar a vida dos brasileiros, o PIX agora é alvo constante de cibercriminosos. A Equipe de Investigação e Análise da Kaspersky encontrou um novo golpe que consegue roubar empresas e consumidores ao redirecionar pagamentos usando o PIX.

A técnica que permite a fraude não é nova, mas é a primeira vez que ela é usada para esquemas fraudulentos de pagamentos envolvendo o PIX. Encontrada em dezembro de 2022, a ameaça já foi bloqueada mais de 10 mil vezes até o fim de outubro. Nesta matéria, explicamos como funciona a técnica e como se proteger.

Evolução do golpe

Recentemente, a Kaspersky anunciou o 1º malware que redirecionava PIX – mas este esquema acontece no celular e visava qualquer transação instantânea realizada no celular. Já o novo malware encontrado pela Kaspersky infecta computadores (desktops e notebooks), usa uma técnica diferente para realizar o redirecionamento e atua em pagamentos online.

Outra diferença é que este golpe afeta também empresas – sejam elas públicas ou privadas. Ao analisar o código do malware – que foi nomeado de GoPIX – verificamos que ele não atua em transferência entre indivíduos, mas apenas em pagamentos de compras online. Nesta modalidade, o lojista gera um tipo de cobrança via PIX para o cliente efetuar o pagamento. O mais comum é o consumidor copiar e colar (CLT+C e CLT+V) essa informação para efetuar o pagamento – e nesses breves segundos é feita o troca da chave para redirecionar o dinheiro para o criminoso“, explica Fabio Assolini, diretor da Equipe Global de Pesquisa e Análise da Kaspersky para a América Latina.

Como a infecção acontece

A disseminação do GoPIX acontece via anúncios maliciosos na internet. Neste caso, foram usados links patrocinados em buscas no Google usando termos com erro de ortografia para “WhatsApp Web”. Outra campanha usou o nome do Correios, no mesmo esquema de links patrocinados. No caso da analisado pela Kaspersky, foi investigado o anúncio falso do app de mensagens e ela traz um processo complexo para conseguir obter sucesso na instalação do malware no dispositivo da vítima.

Em segurança digital, falamos que uma defesa forte é criada em camadas. Pois bem, uma das grandes inovações do GoPIX é a infecção em etapas. A comparação entre defesa e infecção é válida, pois parece que cada etapa foi pensada para burlar uma proteção (ou proteções) específicas“, comenta Assolini.

Para deixar mais claro esse processo técnico, os analistas criaram uma tabela comparativa:

Redirecionamento do pagamento via PIX

Após a instalação do GoPIX, o malware entra em um estágio de espera aguardando que a vítima realize um pagamento digital via PIX. A parte mais curiosa do golpe é verificar que o grupo não está interessado por transferência entre pessoas, apenas pagamentos de compras online. Talvez uma explicação para isso é evitar chamar atenção para a infecção em transações de valores pequenos, visando a maximização dos lucros já que compras online tendem a ter um valor mais expressivo.

Sobre o troca da chave PIX, não há muita novidade. A técnica que monitora a área de transferência (onde as informações copiadas ficam armazenadas temporariamente) não é nova, mas esta é a primeira vez que um trojan bancário a usa para fraudar pagamentos via PIX. Vale lembrar que, para realizar um pagamento via PIX, o lojista gera um tipo de cobrança digital. O cliente só precisa copiar um código e colá-lo no sistema PIX para que o pagamento seja realizado. O malware intercepta esse código altera ele para que a chave PIX do criminoso seja inserida no lugar da chave da loja.

Essa técnica é uma ‘vantagem’ para os consumidores ou funcionários de empresas, pois quando o código alterado é colado no Internet Banking, é possível identificar a fraude revisando atentamente os detalhes da transferência (nome do destinatário será diferente do nome da loja onde a compra está sendo efetuada). Vale dizer que esta revisão é uma boa prática sempre, pois evita inclusive problema de erro na digitação do valor (adição ou falta de algum digito)“, comenta Assolini.

A ameaça foi bloqueada 10.443  mil vezes nos produtos da Kaspersky, desde janeiro desse ano, com foco do ataque totalmente em clientes brasileiros.

Não seja uma vítima

  • Cuidado com anúncios falsos: esta é uma tarefa complicada, pois boa parte da fraude ocorre sem que a vítima perceba. O uso de links patrocinados para disseminar malware não é novo e o ideal é priorizar os resultados orgânicos.
  • Atenção no pagamento digital: como citado na descrição do golpe, é possível identificar a fraude revisando a resumo da transferência. O nome do destinatário não apresentará o nome da loja na qual a compra está sendo realizada, em vez disso, estará o nome de uma pessoa desconhecida. Provavelmente ela é uma vítima de roubo de identidade e está sendo usada como laranja no golpe para receber o direcionamento do PIX.
  • Use a solução de segurança: esta é a forma mais simples de perceber a tentativa de infecção automaticamente. Uma boa solução de segurança, como o Kaspersky Premium, impedirá tanto o acesso do site falso quanto a instalação do GoPIX.


from Notícias – Blog oficial da Kaspersky https://ift.tt/xM7XU0S

Se você ainda não sabia, te contamos agora: vivemos no país com mais ataques em dispositivos móveis da América Latina! Os dados são do nosso novo Panorama de Ameaças de 2023, que mostra que o Brasil sofreu 1,2 milhão de ataques e está em 5º lugar na posição global.

Os ciberataques e as ameaças

Detectamos 2,3 milhões de tentativas de infecção na América Latina, o que representa uma média de cinco ataques por minuto na região. Além do Brasil, completam o ranking México (8ª na posição global), Equador (23ª), Colômbia (30ª), Argentina (45ª), Peru (46ª) e Chile (54ª).

As principais ameaças detectadas são os apps que exibem propaganda indesejada (+70%). Porém, alguns registros chamam atenção tanto pelo alto grau de perigo quanto pela novidade.

O primeiro destaque fica para o app Cerberus, que é um programa comercializado formalmente em lojas oficiais, mas é classificado como um programa de espionagem e comumente usado para rastrear parceiros, especialmente mulheres. O crime de perseguição (stalking) é detalhado no relatório “O status do Stalking em 2022” da Kaspersky, e os países mais afetados na região são o Brasil (que é o segundo na lista global) e o México (10º na lista global).

Mapa dos países mais atacados pelo app Cerberus, com o Brasil em destaque

Mapa dos países mais atacados pelo app Cerberus, com o Brasil em destaque

O outro destaque fica por conta do app de empréstimos SpyLoan. Este golpe é disseminado por anúncios em redes sociais e oferece empréstimo com taxas abusivas – porém o problema é que o app bloqueia o celular da vítima caso atrase ou não pague a parcela devida. Foram registrados também casos de roubo de informações pessoais e fotos com foco em extorquir a pessoa a pagar o que devia. Este modelo financeiro virou febre no México, que registrou o maior número de bloqueios no mundo dessa ameaça. Outros países afetados foram a Colômbia, Peru, Chile e Brasil.

Brasil exportador de golpes

Os trojans bancários também aparecem nas plataformas móveis. Na lista das ameaças mais comuns, o ranking é liderado pelos golpes criados no Brasil (trojan Banbra, Brats e Basbanke) – estes que representam quase 60% das tentativas de infecção para celular na América Latina nos últimos 12 meses. Para os especialistas da empresa, essa é uma forte tendência e os grupos de criminosos brasileiros deverão se expandir ainda mais ao redor do mundo.

O cenário de ameaças móveis está em constante evolução pois estamos cada vez mais inclinados a usar nossos aparelhos para qualquer tarefa: seja uma transferência bancária ou o envio de um e-mail com informações sensíveis. A América Latina está se consolidando como uma das principais regiões vítimas desse tipo de ataque, assim como o Brasil se apresenta como um dos principais países exportadores de ameaças a nível global“, destaca Fabio Assolini, diretor da Equipe Global de Pesquisa e Análise da Kaspersky para a América Latina.

Para evitar esses e outros golpes online no celular, siga os  seguintes passos:

  • Nem todos os aplicativos de lojas oficiais são confiáveis. Antes de fazer o download, é importante ver os comentários e classificações de usuários daquele programa. Dessa forma, você consegue ver como as pessoas avaliam o sistema.
  • Antes de clicar em um link, verifique o endereço para onde será redirecionado e o remetente para garantir que são genuínos.
  • Se não tiver certeza de que uma página ou app é real e segura, não coloque informações pessoais ou realize pagamentos.
  • No caso do stalkerware, você confere todas as dicas para saber se está sendo espionado(a) aqui. Preste atenção se o aparelho está superaquecendo sem necessidade, se a bateria acaba muito rápido e se ele está lento além do comum.


from Notícias – Blog oficial da Kaspersky https://ift.tt/NUez8H1

Existem muitos sites com ofertas tentadoras de dinheiro rápido e fácil para quem quer trabalhar em casa. Mas, na realidade, é provável que sejam golpistas procurando fazer com que usuários crédulos trabalhem para eles de graça e anunciem seus “negócios”. Esta postagem demonstra o princípio de operação de vários desses esquemas e mostra dicas de como evitar ser uma de suas vítimas.

Muitos golpes em um

Quem não gostaria de ganhar dinheiro fazendo coisas corriqueiras na Internet: respondendo a pesquisas, assistindo a vídeos, jogando e realizando outras tarefas simples? É assim que os golpistas atraem as vítimas para seus sites.

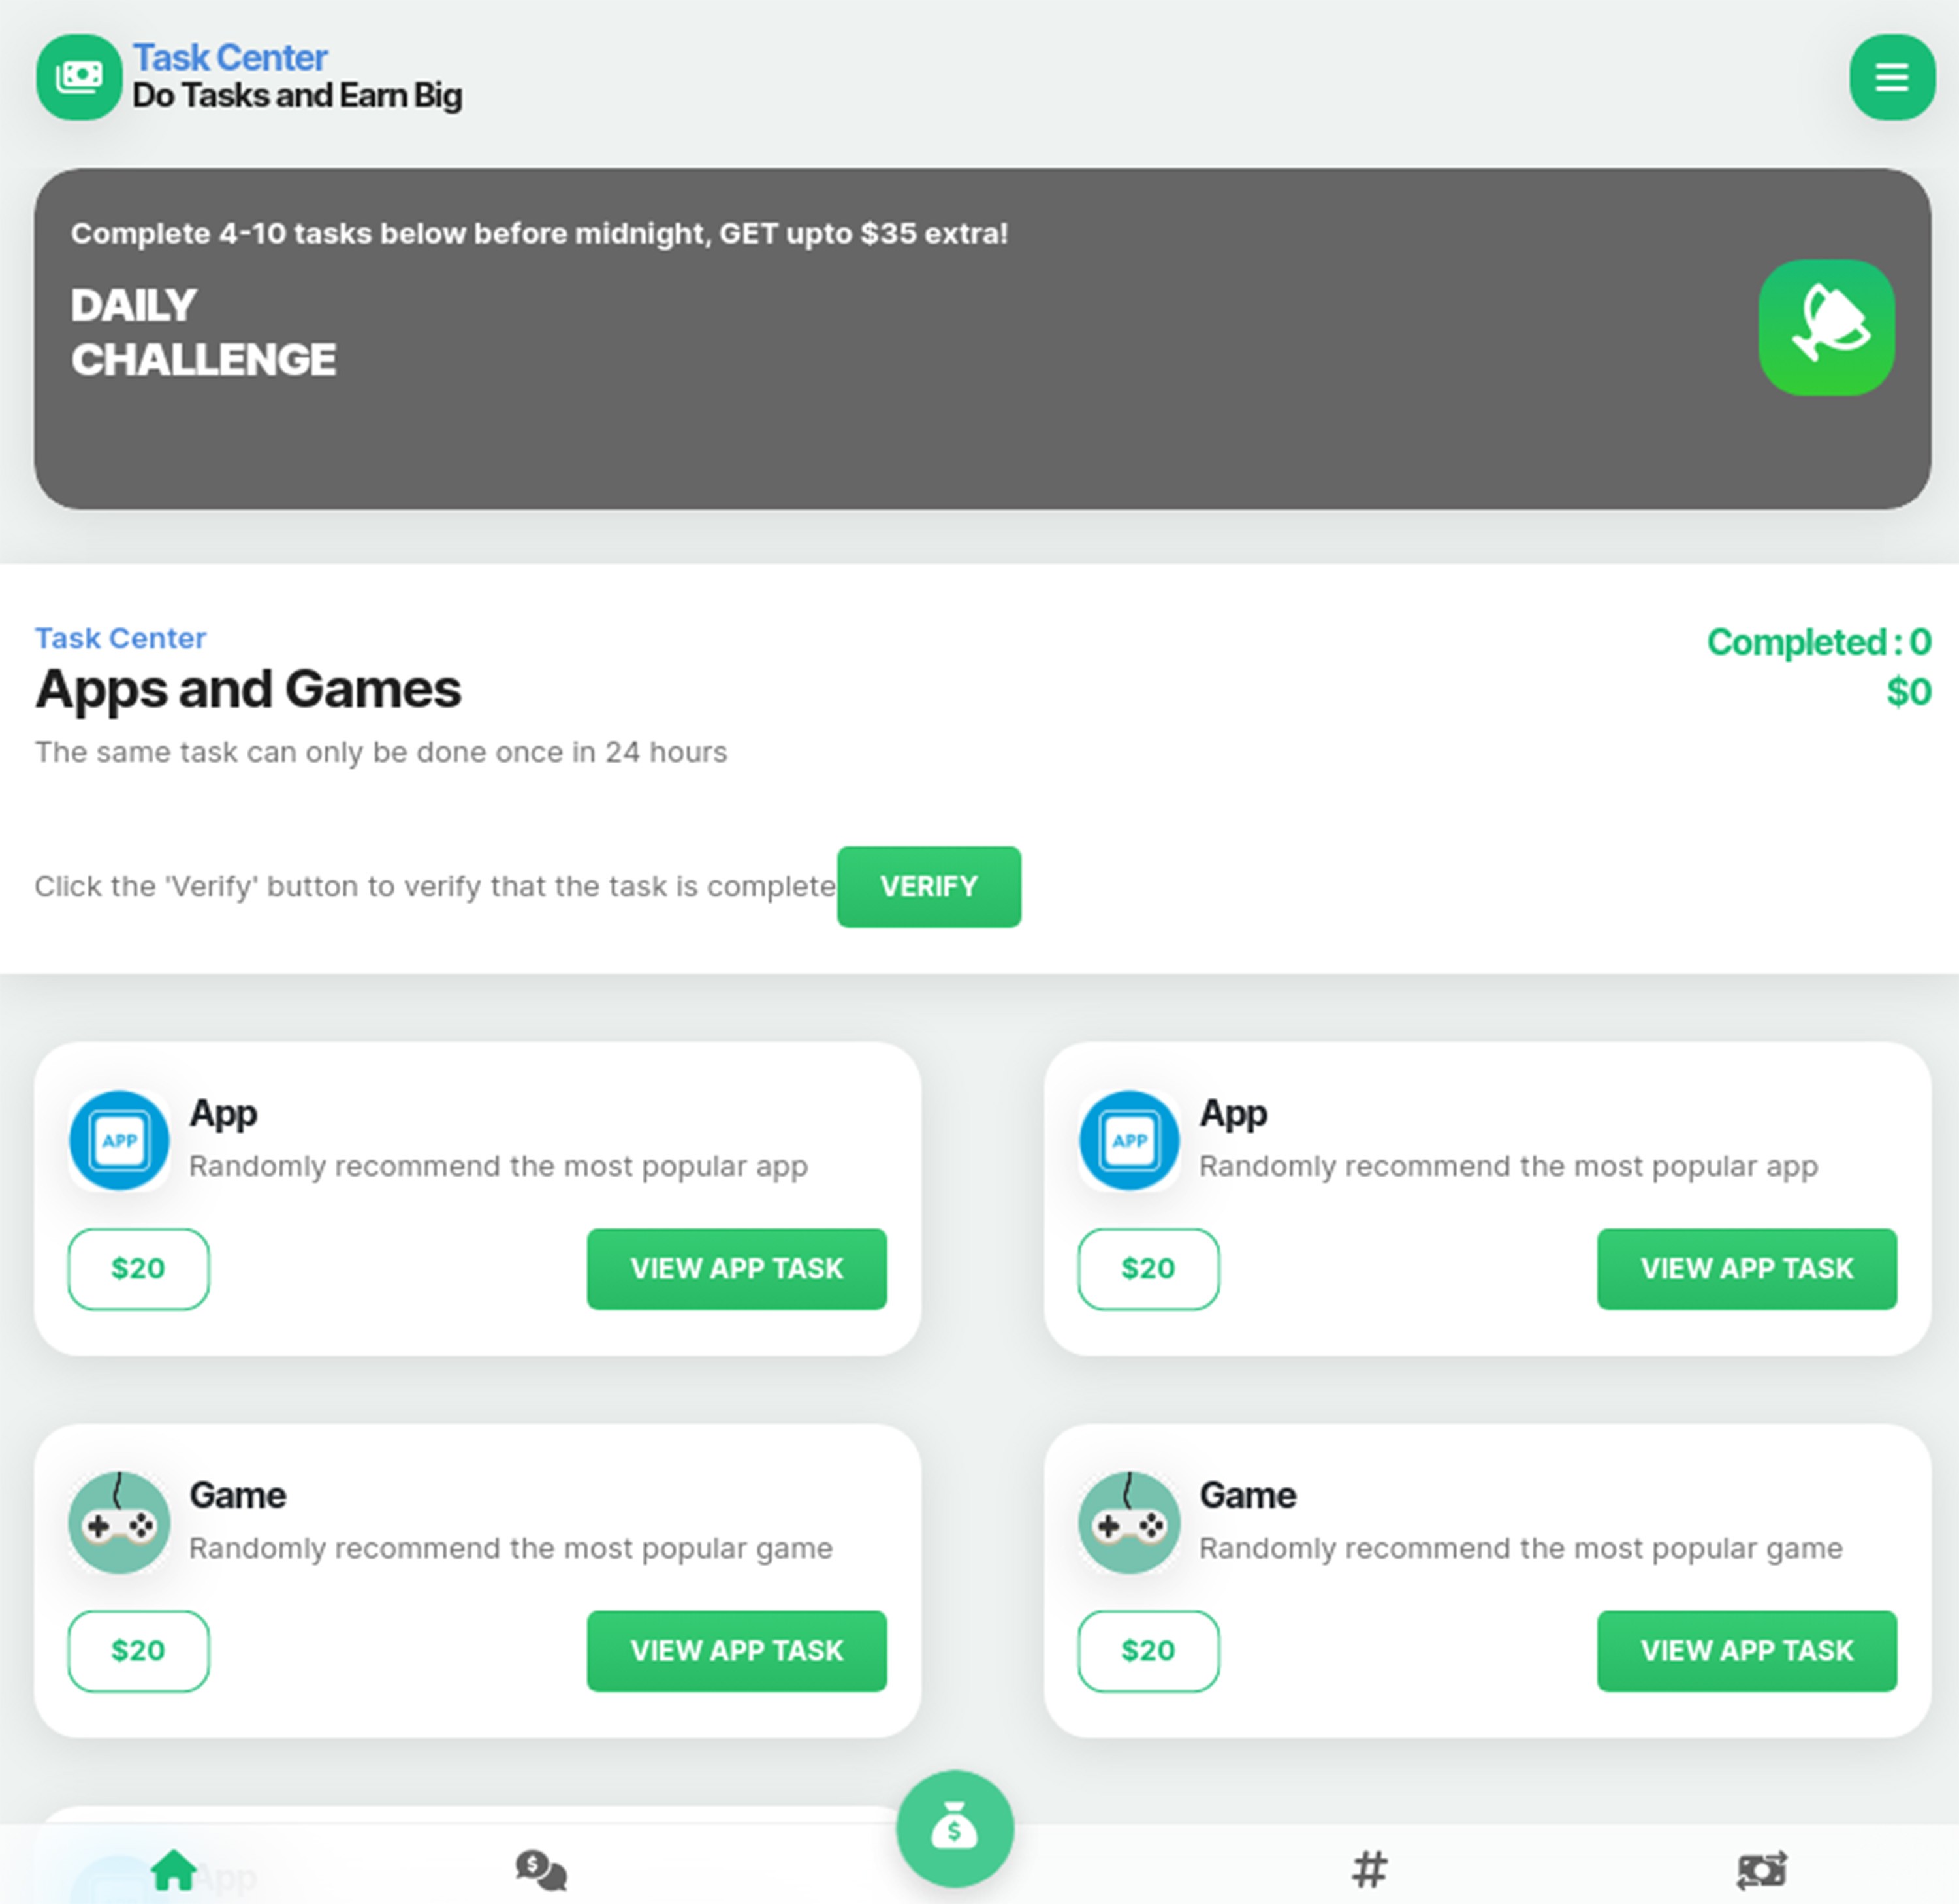
Página inicial de um site fraudulento que oferece trabalhos de meio período para quem quer fazer atividades on-line comuns

Página inicial de um site fraudulento que oferece trabalhos de meio período para quem quer fazer atividades on-line comuns

A página inicial da “plataforma” está transbordando de ofertas de empregos que prometem ganhos rápidos. Os golpistas prometem aos novos recrutas incríveis US$ 200 por dia. Mais um bônus de assinatura de US$ 25!

Obviamente, existem inúmeras avaliações de “usuários” agradecidos que já ficaram ricos. Mas, se você se der ao trabalho de lê-los, perceberá muitos erros gramaticais.

Comentários de "usuários" que supostamente encontraram a mina de ouro

Comentários de “usuários” que supostamente encontraram a mina de ouro

Para ganhar dinheiro na “plataforma”, você deve concluir várias tarefas, como testar aplicativos, jogar, compartilhar um link para o site com amigos e por aí vai.

Tarefas pelas quais você é pago

Tarefas pelas quais você é pago

Na verdade, todas essas “tarefas” são apenas links para outros recursos golpistas. Ao visitá-los, os usuários criam tráfego para sites de cibercriminosos. Isso melhora a posição desses sites nos resultados de pesquisas. Além disso, os cibercriminosos podem ter seus próprios KPIs (indicadores-chave de desempenho).

Quando a vítima tenta obter seu “dinheiro” (a página inicial promete que isso pode ser feito por meio de serviços populares como Cash App, Venmo, PayPal e outros), ela descobre que primeiro deve ganhar pelo menos US$ 200.

Mensagem dizendo que você precisa ganhar US$ 200 para sacar o dinheiro.

Mensagem dizendo que você precisa ganhar US$ 200 para sacar o dinheiro.

Claro, você não verá nenhum pagamento, mesmo se “ganhar” 200 dólares.

Também não podemos descartar que o domínio dos golpistas não será simplesmente bloqueado antes mesmo que o usuário tente – esses sites têm uma duração muito curta. Depois de serem bloqueados, os golpistas obterão outro domínio e iniciarão todo o esquema novamente com novas vítimas.

O golpe em si é bastante internacional. Além de inglês, o site dos cibercriminosos está disponível em nove outros idiomas. Embora essas versões pareçam menos profissionais.

Compartilhe com o mundo inteiro

Agora vamos falar sobre um site semelhante com um design mais primitivo, mas com um mecanismo diferente criado para ganhar dinheiro com usuários ingênuos.

As vítimas são apresentadas a duas maneiras de ganhar. A primeira é compartilhar o link e convidar “indicações” para o site: você ganha US$ 1 para cada 100 pessoas. Além disso, o site supostamente permite sacar o dinheiro após você acumular apenas US$ 20. Para ganhar esse valor convidando referências, é necessário atrair 1500 usuários para o site (você ganha US$ 5 pela inscrição).

Página inicial de um site que paga para você compartilhar seu link.

Página inicial de um site que paga para você compartilhar seu link.

Parece difícil, mas as coisas não são tão ruins assim, você tem a chance de ganhar US$ 50 imediatamente. Mas para isso você terá que jogar o jogo dos golpistas — atualizando infinitamente a página para que as duas imagens correspondam. Mas elas nunca serão iguais, é claro.

Jogo dos golpistas.

Jogo dos golpistas.

Quando a vítima acessa o site, sua permissão para exibir as notificações do navegador é solicitada imediatamente. Por meio delas, os cibercriminosos distribuem anúncios de vários outros golpes ou sites adultos relativamente legítimos. Esse é o objetivo principal: atrair o maior número possível de vítimas que concordarão em conceder essa permissão.

E o jogo de correspondência de imagens ajuda os golpistas a aumentar o tráfego para o próprio site e melhorar sua visibilidade em pesquisas.

Como evitar ser uma vítima?

Para evitar cair em golpes de trabalho on-line:

  • Não acredite em promessas de dinheiro fácil.
  • Não insira informações de pagamento em sites duvidosos.
  • Leia nosso post sobre como detectar golpistas.
  • Use o uma solução de segurança robusta, que avisará antes de você visitar sites suspeitos e ajudará a manter seu dinheiro e dados fora das mãos de cibercriminosos.


from Notícias – Blog oficial da Kaspersky https://ift.tt/1ujxmOR

No ano em que a economia brasileira teve uma considerável retomada, e o uso da Inteligência Artificial aumentou no país, as tentativas de golpe de phishing e de trojans bancários tiveram um aumento de 617% e de 50%, respectivamente.

O Panorama de Ameaças da Kaspersky (que analisou dados de junho de 2022 até julho de 2023 e junho de 2021 a julho de 2022), também mostra que a atividade criminosa permaneceu estável nos ataques de malware contra computadores e dispositivos móveis. Os setores mais afetados foram governo e financeiro – além dos internautas comuns.

Crescimento explosivo

De acordo com a análise dos especialistas, a retomada das atividades econômicas após o período de pandemia é o principal fator para a explosão de mensagens fraudulentas na região. Soma-se a isso o fato do surgimento de ferramentas usando a Inteligência Artificial que estão ajudando a criar os conteúdos para os golpes de forma automatizada.

No total, a Kaspersky registrou 286 milhões de bloqueios de phishing nos últimos 12 meses – o que apresenta um aumento de 617% em comparação com os 12 meses anteriores e uma média de 544 ataques por minuto. No Brasil, o aumento foi de mais de cinco vezes.

 Fabio Assolini, diretor da Equipe de Pesquisa e Análise da Kaspersky para a América Latina, mostra o crescimento astronômico do phishing na região.

Fabio Assolini, diretor da Equipe de Pesquisa e Análise da Kaspersky para a América Latina, mostra o crescimento astronômico do phishing na região.

Números do Brasil e América Latina

Entre os países mais afetados estão o Brasil com 134 milhões de tentativas de ataque, México (43 milhões), Peru (31,5 milhões), Colômbia (30,9 milhões), Equador (12,2 milhões), Chile (10,5 milhões) e Argentina (9,4 milhões). Considerando os temas usados nas mensagens, 4 em cada 10 phishing visam dados financeiros (42,8% – sendo 28,40% temas bancários, 9,40% meios de pagamento, 2,70% serviços financeiros e 2,30% criptomoedas). Completam o ranking as empresas de serviços de internet (14,70%) e as lojas online (14,70%).

Outro golpe que cresceu nos últimos 12 meses foi o trojan bancário, com aumento de 50% frente ao mesmo período anterior. A América Latina registra 7.160 ataques diários, o que dá uma média de 5 tentativas de infecção por minuto. O interessante é que o gráfico dos bloqueios na região mostra uma tendência oposto ao cenário global – que é de queda desse tipo de ataque. Outra informação importante é que os trojans brasileiros dominam os ataques – das 13 famílias mais ativas, oito tem origem brasileira.

A América Latina registrou 2.613.711 ataques de trojan bancários nos últimos 12 meses: isso é mais de 50% em comparação com o período de 21/22.

A América Latina registrou 2.613.711 ataques de trojan bancários nos últimos 12 meses: isso é mais de 50% em comparação com o período de 21/22.

O ranking dos países mais afetados é liderado pelo Brasil com 1,8 milhões de tentativas de infecção no período analisado (32% de crescimento frente o período anterior) – sendo que ele também lidera a lista mundial –, em seguida está o México (271 mil) – e 3º na lista global -, Colômbia (72 mil), Peru (58 mil), Equador (36 mil), Argentina (29 mil) e Chile (21 mil). No Chile, a família mais ativa é o Banbra, um trojan brasileiro. O ranking global ainda aparece Rússia, Índia e China na 2º, 4ª e 5ª posições respectivamente.

O phishing segue sendo o vetor mais importante para roubo de dados das pessoas e é o primeiro passo de ciberincidentes que resultam no vazamento de dados massivos. Já no cenário dos trojans bancários, a América Latina está se consolidando como um das principais vítimas desse tipo de ataque quanto no principal exportador dessa ameaça a nível global“, destaca Fabio Assolini, diretor da Equipe Global de Pesquisa e Análise da Kaspersky para a América Latina.

Histórico

Em 2022, os golpes de phishing já haviam crescido exponencialmente no Brasil. Nos primeiros oito meses de 2022 foram bloqueados 38 milhões de acessos a links fraudulentos. Este número representa 75% das tentativas de ataques de phishing em 2021, quando se registrou um total de 52 milhões. Na média, a Kaspersky impediu 110 acessos a sites fraudulentos por minuto na região.

Saiba mais sobre o Panorama de Ameaças 2022 aqui.

Como evitar golpes online

  • Cuidado ao baixar um programa, especialmente se for de um site não oficial. Priorize sempre as páginas oficiais de quem criou o programa ou as lojas oficiais da Google e Apple.
  • Desconfie de mensagens oferecendo vantagens exageradas, descontos elevados ou ofertas “grátis”. Esses são as promessas mais comuns em golpes online.
  • Verifique o endereço das mensagens e dos sites. Preste atenção se há erros gramaticais ou o uso de termos genéricos. Sites oficiais sempre iniciarão com o nome da instituição. A ausência do nome é sempre um alerta de golpe importante.
  • Uma opção mais simples para verificar se o site é fraudulento ou não, é usar o Portal de Inteligência de Ameaças da Kaspersky. Esta versão gratuita permite consultar se um arquivo ou link é maliciosos apenas enviado o arquivo para análise ou copiando e colando o link suspeito no portal.
  • Tenha sempre um antivírus instalado no seu computador ou celular para se proteger de golpes online. O Kaspersky Premium irá bloquear uma tentativa de acesso a sites falsos ou impedir a instalação de programas maliciosos nos seus dispositivos.
  • Para as empresas: tenha serviços de inteligências (Threat Intelligence)  com alertas de novos sites maliciosos (Threat Data Feeds) e bloqueio o acesso a esses sites maliciosos em seu firewall para evitar que funcionários caiam em golpes enquanto estejam conectados na rede corporativas.


from Notícias – Blog oficial da Kaspersky https://ift.tt/vVyoCtD

O sistema de pagamento instantâneo PIX revolucionou a forma como transferências e transações financeiras são realizadas e hoje é o meio de pagamento mais utilizado pelos brasileiros, com apenas três anos de existência. No entanto, a popularidade e simplicidade chamou a atenção de cibercriminosos que tiram proveito do sistema para para seus golpes. Confira dois exemplos de golpes e dicas para evitar ser vítima.

Dinheiro fácil com Robô do PIX

Nesse golpe, os criminosos se aproveitam da busca de investidores por retornos financeiros rápidos para enganar e persuadir aqueles que estão mais desatentos. Utilizando engenharia social, eles entram em contato por mensagem ou anúncios em redes sociais e oferecem oportunidades de investimento com rendimentos exorbitantes em troca de um Pix para uma conta desconhecida.

A ideia é a vítima oferecer um dinheiro como “caução”, que será devolvido após iniciar as transações, e a promessa de ganhos fáceis é tão tentadora que muitas pessoas acabam cedendo à pressão psicológica criada pelos golpistas. Uma vez que conseguem uma quantia significativa da vítima, cortam contato.

É importante compreender que investimentos legítimos e sólidos não prometem retornos surrealmente altos em um curto espaço de tempo. A prevenção desse tipo de golpe envolve a pesquisa cuidadosa de qualquer oportunidade de investimento, a verificação das informações do remetente e, acima de tudo, a desconfiança de ofertas que pareçam boas demais para ser verdade“, comenta Fabio Assolini, diretor da Equipe Global de Pesquisa e Análise da Kaspersky para a América Latina.

Golpe do falso pagamento com boletos e ofertas enganosas

A engenharia social também é utilizada aqui, para convencer as vítimas de que estão fazendo um pagamento legítimo, quando na verdade estão transferindo dinheiro diretamente para as mãos dos golpistas. Os criminosos criam boletos falsos ou apresentam ofertas tentadoras, incluindo descontos especiais, e solicitam o pagamento por meio do PIX, alegando ser o método mais rápido e fácil.

No exemplo identificado por nossos especialistas, os criminosos disfarçaram o golpe em uma conta de telefone/internet. A única novidade é a presença do QR code como opção de pagamento. Um detalhe mostra que, para os criminosos, a nova opção de pagamento tem a preferência, pois é oferecido um suposto desconto de 5% se o pagamento usar esse método.

Para evitar cair nessa armadilha, é fundamental verificar cuidadosamente a origem do boleto ou da oferta. Sempre confirme as informações com fontes confiáveis, como os sites oficiais das empresas ou instituições envolvidas. Além disso, evite clicar em links suspeitos ou fornecer informações sensíveis em resposta a mensagens não solicitadas. Sempre que você se deparar com ofertas que parecem boas demais para ser verdade ou receber pedidos de pagamento suspeitos, pare e analise a situação com um olhar crítico“, complementa Assolini.

Identifique o golpe:

  • Confirme os dados do destinatário antes de concluir o pagamento via PIX. Como em todos os esquemas fraudulentos, os criminosos usam nomes de laranjas para receber o dinheiro dos golpes. Apenas pagamentos legítimos mostrarão os nomes das empresas (razões sociais) corretos.
  • Se uma promoção é boa demais, desconfie! Grandes descontos e “superofertas” podem ser esquemas para roubar desavisados. Se vir uma promoção, é importante entrar no site oficial digitando a URL manualmente no navegador.
  • No exemplo da fatura falsa, não há a informação do nome do cliente, apenas o código do assinante, que é um número que quase ninguém deve saber de cor.
  • Se você sofreu um golpe, entre em contato com sua instituição bancária para registrar um boletim de ocorrência sobre a fraude, e avise-a imediatamente.


from Notícias – Blog oficial da Kaspersky https://ift.tt/UTbOWaJ

Para muitas pessoas, pagamentos online, aplicativos bancários e carteiras digitais já fazem parte de suas ferramentas financeiras habituais, especialmente após o lockdown sanitário. No entanto, apesar do avanço da tecnologia, alguns usuários ainda relutam em adotar essas práticas. Na Kaspersky, perguntamos aos latino-americanos como eles estão usando esses serviços e o estado de sua segurança digital para obter um panorama atualizado.

Sabe-se que durante a pandemia da Covid-19, muitas instituições, empresas e organizações migraram para a virtualidade, digitalizando seus sistemas e processos. Nesse contexto, a área de pagamentos digitais foi uma das que sofreram uma grande transformação, de modo a continuar entregando seus serviços financeiros de forma normal, eficiente e rápida.

Desta forma e para cumprir as normas sanitárias e de confinamento, comprar alimentos e roupas, pagar contas, adquirir materiais domésticos e fazer envios bancários, entre outras atividades, passou-se a exigir algum tipo de pagamento digital. Foi assim que os usuários de bancos tiveram de se habituar às plataformas virtuais e ferramentas que os mesmos lhes disponibilizaram para responder a estas novas condições.

Após o lockdown, muitas pessoas decidiram manter permanentemente suas formas de pagamentos e transações digitais. Diante desse quadro, a segurança digital também se tornou um tema de interesse para a Kaspersky, e por isso esta pesquisa, além de saber como e quando esses serviços estão sendo utilizados, também busca conhecer os incidentes, ameaças, consequências e ações que os usuários latino-americanos estão tomando em situações de perigo.

Metodologia

O estudo quantitativo foi realizado pela consultoria de mercado CORPA entre setembro e outubro de 2022. A pesquisa foi realizada com usuários de dispositivos móveis e bancos digitais de nove países da região: Argentina, Brasil, Chile, Colômbia, México, Peru, Panamá, Guatemala e Costa Rica.

Foram entrevistadas 2.894 pessoas entre 25 e 65 anos. A amostra foi distribuída proporcionalmente nos segmentos sexo (homens e mulheres), idade (20-35 anos, 36-50 anos, 51-65 anos) e grupo socioeconômico (C1C2, C3D). Os dados foram revisados para serem representativos e consistentes em nível regional. Nem todos os resultados da pesquisa estão incluídos neste relatório executivo.

Principais achados do estudo:

Adoção

–  Nos dispositivos mais utilizados para pagamento digital, em todos os países, o Android/smartphone pessoal é o mais utilizado, seguido de notebook/computador pessoal. Enquanto isso, o menos utilizado corresponde aos computadores públicos.

–  O método de pagamento mais utilizado em todos os países corresponde ao banco online por meio de dispositivos móveis, enquanto o método menos utilizado foi o cheque.

–  A razão mais comum para usar o internet banking para todos os países é:

  • “É conveniente – disponível 24 horas, quando e onde quiser.”
  • Seguido de “Fácil de navegar e gerenciar informações financeiras”.
  • O motivo menos escolhido por todos os países é: “Melhores taxas são oferecidas – menor taxa de serviço, cashbacks, reembolsos, etc.”. Com exceção do Brasil, onde “o banco online e a carteira digital oferecem maior privacidade do que as transações presenciais” foi o motivo menos escolhido.

Pagamentos digitais e Covid 19

–  Guatemala (50%), Panamá (46%) e Peru (41%) foram os países onde um percentual maior indicou que começou a usar serviços de internet banking durante a pandemia.

– O país com o menor percentual de pessoas que relataram ter começado a usar esses serviços durante a pandemia foi o Chile (16%).

–  Em relação às reservas para bancos online e carteiras digitais, 49% dos chilenos não tinham reservas e as acolheram no momento em que estavam disponíveis. É seguido por brasileiros (40%) e argentinos (46%).

– Por outro lado, no Peru (48%), Colômbia (39%), México (43%), Panamá (47%), Guatemala (50%) e Costa Rica (43%) a principal reserva foi: “Tenho medo de compartilhar meus dados financeiros online”.

– Em todos os países, a razão para usar o banco digital pós-pandemia corresponde a “É mais seguro e conveniente do que as transações presenciais, especialmente durante a Covid”.

– A afirmação que gerou mais concordância foi “Estou igualmente preocupado com meu dinheiro, seja transacionando offline ou online”.

– Nas ocasiões de uso de bancos e carteira digital, no Chile (65%), Peru (66%), México (64%), Argentina (60%) e Panamá (63%) a principal ocasião foi de transferências de dinheiro online para familiares, amigos, escolas, escritórios governamentais, entre outros. Para o Brasil (68%), Argentina (74%), Guatemala (78%) e Costa Rica (73%) lideraram o pagamento de contas como cartões de crédito, serviços públicos, contas domésticas, gasolina, etc.

–  Sobre o uso do banco online pós-lockdown, a opção preferida transversalmente foi: “Sim, continuei a usar serviços de internet banking e carteira digital mesmo depois que terminou em confinamento”, atingindo mais de 90% em todos os países.

– Em relação à experiência de pagamento online, a opção preferida para todos os países foi “É conveniente. Poupa-me tempo e dinheiro”, com percentagens superiores a 55% em todos os países consultados.

– Para o critério de escolha do provedor, o mais utilizado corresponde ao que tem relação com oferecer segurança adicional – impressão digital, autenticação de dois fatores.

– A maioria dos países concorda que os bancos e as empresas de carteira móvel podem educar mais sobre ameaças on-line.

–  A afirmação “Estou mais preocupado que o aplicativo pare ou que minha internet não funcione do que com as ameaças online contra pagamentos digitais” gerou acordo na maioria dos países, exceto pelo empate na Argentina.

Segurança

– Golpes online e ataques de phishing são as ameaças mais reconhecidas contra aplicativos bancários em todos os países. Por outro lado, QR codes falsos e dados na dark web são os menos reconhecidos.

– Golpes por chamadas ou mensagem de texto, pelo uso de aplicativos de bancos, são o tipo de ameaça mais reconhecida em todos os países.

– Chile (65%) e Argentina (62%) são os países que menos incidentes tiveram devido ao uso de serviços bancários online. Por outro lado, México (47%) e Colômbia (47%) são os países com mais incidentes.

–  Chile (92%) e Argentina (92%) são os países que menos sofreram perdas devido a ameaças. Por outro lado, México (20%) e Guatemala (20%) são os países que mais sofreram perdas.

–  “Chamadas para o banco e/ou empresas de carteira móvel” e “Alterar senhas e outras configurações de segurança do meu banco” são as ações mais realizadas em todos os países.

– Como resultado de experiências ruins, os entrevistados concordam que se tornaram mais atentos em relação às transações online.

Pagamentos Digitais e Empresas

– ” Pequenas e médias empresas devem começar a usar aplicativos de pagamento digital como carteiras eletrônicas” é a afirmação com a qual todos os países concordam.

– Mais de 85% dos utilizadores esperam que as PME adotem serviços de pagamento online. 31% dizem que só compram de vendedores que oferecem a opção de pagamento online. Chile e Brasil se destacam nessa decisão, acima de 40%. Mais de 65% dizem que não comprariam de uma empresa que não tenha essa alternativa.

– Mais de 60% esperam que esses recursos de segurança estejam presentes em carteiras móveis ou aplicativos bancários existentes.

– Em termos de proteção contra ameaças financeiras, o uso de notebook dedicado para transações financeiras online é o tipo de proteção menos utilizado em todos os países. Por outro lado, apenas baixar aplicativos de lojas oficiais é a medida de proteção mais utilizada.

– Todos os países mencionam que “O software antivírus é necessário para proteger meu dinheiro e dados online, mas também usar outro software ou serviço”, com o Brasil (56%) sendo o país mais consistente.

– “Golpes que usam deepfakes” é a tecnologia futura que os países mais temem.


from Notícias – Blog oficial da Kaspersky https://ift.tt/XkhRIC0

Com os últimos dias para a entrega do IRPF, cibercriminosos aproveitam o tema em alta e a falta de atenção de brasileiros que irão declarar em cima do prazo para disseminar um golpe online – o objetivo é o roubo em Internet Banking.

As mensagens são enviadas de forma massiva: foram detectados mais de 10 mil e-mails maliciosos sobre o tema em apenas seis dias de maio. Os assuntos das mensagens informam um suposto problema na declaração enviada e o conteúdo contém um arquivo que, se baixado e executado, instalará o trojan bancário Guildma no computador da vítima: essa família foi uma das primeiras ameaças brasileiras a se internacionalizar e atacar clientes do sistema bancário em outros países.

A isca do golpe

Identificamos divergências no seu IRPF (Imposto de Renda Pessoa Física)” ou “Problemas no seu IRPF” são exemplos de títulos de e-mail que as vítimas recebem. Ao abrir a mensagem, a pessoa encontrará ícone do falso arquivo PDF do relatório com as discordâncias na declaração. Caso haja o clique nesta etapa, a vítima instalará o Guildma em seu computador.

De acordo com os relatórios que detalham essa ameaça, ela usa técnicas avançadas para impedir que sua operação seja interrompida. “O malware é como um exército. Ele pode estar posicionado no campo do inimigo, mas só atacará depois que receber o comando da liderança. Sendo assim, sempre tentamos bloquear a comunicação entre malware e centro de comando – que tecnicamente chamamos de servidor C2 (comando & controle) – para interromper toda a cadeia do ataque”, explica Fabio Assolini, diretor da Equipe Global de Pesquisa e Análise para a América Latina da Kaspersky

O pesquisador da Kaspersky comenta ainda que o caso do Guildma é um pouco mais complexo. “Os fraudadores criam páginas falsas no Facebook ou canais no YouTube para desempenharem o papel de centro de comando. Assim, quando eles querem algo, postam uma mensagem codificada, e apenas os programas saberão qual ação tomar. Como essas plataformas são grandes e bem populares, não é simples tirar uma página do ar. Esse tempo adicional fornece aos criminosos mais tempo para executar o golpe.”

Amostra de e-mail malicioso

Amostra de e-mail malicioso

Analisando os arquivos presentes nessa campanha de phishing usando o tema do Imposto de Renda de 2023, o diretor da equipe de investigação da Kaspersky descobriu novas técnicas que procuram garantir a disponibilidade do centro de comando. “Com o uso de fastflux e doubleflux (que são técnicas para disponibilizar servidores em nuvem), é possível criar servidores C2s de maneira infinita. Para se ter uma ideia, em uma única mensagem dessa campanha maliciosa do Guildma foram identificados quase 150 endereços e mais de 75 domínios distribuindo o malware. Empresas que estão acostumadas a realizar o bloqueio por link suspeito/malicioso provavelmente não conseguirão evitar a instalação ou as fraudes, pois basta o Guildma usar um endereço ou domínio livre entre as centenas que estão disponíveis. Isso mostra a real necessidade de contar com informações detalhadas do funcionamento das novas ameaças para o bloqueio eficaz dos ataques”, destaca Assolini.

Como se proteger de ameaças:

  • Para baixar o software da declaração do Imposto de Renda, o contribuinte deve evitar os sites de busca ou de downloads. O mais seguro é buscar o instalador diretamente no site oficial.
  • Não clique em links ou baixe arquivos enviados por desconhecidos. Mesmo que um link pareça real, prefira entrar no navegador e digitá-lo manualmente.
  • Não compartilhe dados confidenciais, como logins, senhas, informações de cartões bancários e dados pessoais. As empresas evitam pedir esse tipo de informação por e-mail.
  • Proteja-se com um antivírus de qualidade que irá bloquear tanto links maliciosos quanto a instalação de malware em todos os dispositivos, como o Kaspersky Premium. Além disso, dê preferência para produtos com proteção avançada para operações financeiros, como o recurso Safe Money que protege as transações no Internet Banking.


from Notícias – Blog oficial da Kaspersky https://ift.tt/rQhfa5K
A call-to-action text Contact us