Graças a uma nova tecnologia em nossos produtos capaz de detectar ataques na cadeia de suprimento, nossos especialistas descobriram o que parece ser um dos maiores incidentes deste tipo (o CCleaner foi maior). Um grupo cibercriminoso modificou o ASUS Live Update Utility, que fornece BIOS, UEFI e atualizações de software para laptops e desktops ASUS, adicionou uma backdoor ao utilitário e distribuiu-o aos usuários por meio de canais oficiais. O utilitário “trojanizado” foi assinado com um certificado legítimo e hospedado no servidor oficial da ASUS dedicado a atualizações. Isso permitiu que permanecesse sem ser detectado por um longo tempo. Os criminosos até se certificaram de que o tamanho do arquivo do utilitário malicioso permanecesse igual ao do original.
De acordo com nossas estatísticas, mais de 57 mil usuários dos produtos da Kaspersky Lab instalaram o utilitário modificado, mas estimamos que foi distribuído para cerca de 1 milhão de pessoas. Os criminosos cibernéticos não estavam interessados em todas – eles visavam apenas 600 endereços MAC específicos, para os quais os hashes eram codificados em diferentes versões do utilitário.
Ao investigar esse ataque, descobrimos que as mesmas técnicas foram usadas contra softwares de outros três fornecedores. Claro, nós notificamos a ASUS e outras empresas sobre o ataque. A partir de agora, todas as soluções da Kaspersky Lab detectam e bloqueiam os utilitários trojanizados, mas ainda assim sugerimos que você atualize o ASUS Live Update Utility, se você usá-lo. Nossa investigação ainda está em andamento.
Se você quiser saber mais sobre um dos maiores ataques da cadeia de suprimentos, mergulhar em detalhes técnicos, entender quem eram os alvos e receber conselhos sobre como se proteger contra ataques da cadeia de suprimentos, sugerimos visitar o SAS 2019 – nossa conferência de segurança que começa 8 de abril em Cingapura. Teremos uma palestra dedicada ao ShadowHammer APT com muitos detalhes interessantes. Os ingressos estão quase esgotados, então é melhor você se apressar.
Alternativamente, você poderá ler nosso relatório completo, que estará disponível durante o SAS, no securelist.com. Fique ligado!
from Notícias – Blog oficial da Kaspersky Lab https://ift.tt/2JGjKJ2
“Invadimos sua webcam e o pegamos vendo pornô. Criptografamos seus dados. Agora, queremos um resgate.” Você pode lembrar de uma chantagem similar que teve grande sucesso. Bem, parece que o rumor quanto ao ransomware por trás dessa extorsão ter morrido era exagero. O GandCrab ransomware está de volta e ativo como nunca. Seus desenvolvedores lançam constantemente novas versões para não perderem a parcela de mercado atual de 40% que conquistaram arduamente. Os cibercriminosos que alugam e propagam o GandCrab também se atualizam, optando por táticas diversas, criativas, e por vezes até românticas para infectar as vítimas.
Ransomware sentimental
Assuntos com declarações de amor chamam atenção, mas “Minha carta de amor para você”, “Apaixonado por você”, e “Escrevi o que sinto por você” podem ser o prelúdio do desastre. E na proximidade do Dia dos Namorados, Natal, Ano Novo, seu aniversário, ou ainda em uma segunda-feira qualquer no trabalho, tal mensagem pode não levantar suspeitas. Como qualquer e-mail, entretanto, esse tipo é digno de cautela.
A variante mais comum de um e-mail malicioso que anda por aí atualmente possui uma frase romântica como assunto, um coração no corpo e um anexo – arquivo ZIP tipicamente chamado Love_You seguido de diversos dígitos. Se você extrai e executa o arquivo de JavaScript que vem dentro, será realizado o download do GandCrab.
Então, você será direcionado a uma mensagem explicando que todos os dados em seu computador foram criptografados, e poderá pagar o resgate (provavelmente em bitcoins) a fim de recuperá-los. Se você não sabe lidar com criptomoedas, a quadrilha oferece gentilmente uma janela de chat ao vivo que ensina a comprar a quantia necessária para o pagamento do resgate.
Ransomware para negócios
Em 2017, um patch foi lançada para corrigir a vulnerabilidade em uma ferramenta utilizada para sincronizar dados entre dois sistemas de gerenciamento para empresas de TI. Mas nem todo mundo a instalou. Em 2019, o GandCrab tem como alvo quem não o fez, criptografando todo computador que alcança.
A falha de segurança permite que golpistas criem novas contas de administrador e a partir dessas emitem comandos de instalação do ransomware nos endpoints gerenciados. Em outras palavras, criptografam as máquinas dos clientes da empresa atacada e demandam um pagamento (sempre em criptomoeda).
Ransomware para precavidos (todos)
Quantos de nós abririam um anexo de e-mail se dissesse ser uma atualização do mapa da saída de emergência do prédio em que você trabalha? Mesmo vinda de um endereço completamente desconhecido? Muito provavelmente, todos nós. No fim, poucos lembram dos gerentes de segurança.
Os golpistas exploram essa oportunidade, enviam e-mails maliciosos com um arquivo word anexado. Os que abrem veem o título do arquivo – “Mapa saída de emergência” – e o botão de habilitar conteúdo. Se você clica nele, instala o GandCrab.
Ransomware aos pagadores
Outra tática é usar um e-mail que simula uma nota fiscal ou confirmação de pagamento disponível para download a partir do WeTransfer. O link resulta em arquivo ZIP ou RAR, com uma senha para abrir. Adivinha o que tem dentro?
Ransomware para italianos
Outra variação se vale de uma “notificação de pagamento” – na forma de anexo de Excel. Ao tentar abrir uma janela de diálogo lhe dirá que você não pode pré-visualizar online e sugere que você clique em Habilitar edição e Habilitar conteúdo a fim de acessar as informações;
Curiosamente, esse ataque específico tem por alvo somente italianos (pelo menos até o momento). Ao clicar nos botões requeridos, você permite um script que verifica se seu computador está na Itália, dependendo da língua do administrador do sistema.
Se não, nada especial acontece. Entretanto, se você é da Itália, você tem um gostinho do senso de humor do golpista, na forma de uma imagem do Mario. Aquele do Super Mario Bros.A imagem, baixada ao clicar para ver o conteúdo do arquivo, contém o código malicioso PowerShell que inicia o download do malware.
Esta imagem do Mario possui contéudo malicioso que faz download do malware
No momento, pesquisadores discordam de qual malware se trata: GandCrab, que criptografa os dados, ou o Ursnif que rouba os dados bancários e credenciais de conta online. Francamente, não faz diferença; o ponto de entrega é o mesmo, embora estes também estejam em evolução constante.
Como se manter a salvo?
O GandCrab é distribuído por diversas pessoas – trata-se de um ransomware-como-serviço, desenvolvido por um time de criminosos e vendido a outros, que tentam criptografar tantos alvos quanto possível. Entretanto, apesar das diferenças nos métodos de entrega, algumas boas práticas podem protegê-lo das garras do GandCrab.
Ao receber um e-mail inesperado, tente garantir que a mensagem é genuína antes de abrir o anexo. Por exemplo, ligue para o remetente.
Sempre tenha uma forma confiável de fazer backup dos dados principais, que viabilize sua restauração em caso de emergência.
Isso deve ser suficiente para não dar de cara com o GandCrab. Mas se seu computador já foi criptografado, você ainda pode minimizar os danos:
Você pode reaver seus arquivos de graça – verifique se há uma ferramenta de desbloqueio no site do projeto No More Ransom. Algumas versões do ransomware GranCrab possuem falhas que permitem quebrar a criptografia. Infelizmente, nem todas as versões possuem essa possibilidade.
Antes de baixar e executar a ferramenta de criptografia, utilize uma solução de antivírus confiável para remover o ransomware do dispositivo. Do contrário, o malware codifica seus arquivos do sistema rapidamente.
Nos últimos anos, o gênero battle royale (vence o último jogador de pé) conquistou o coração e as mentes dos gamers. No começo de fevereiro, os líderes Fortnite e PUBG ganharam companhia de outro sucesso: o Apex Legends, da Eletronic Arts (25 milhões de downloads na primeira semana). Assim como nos outros títulos, os fãs estão à espera do lançamento mobile do Apex Legends. Nesse aspecto, a EA está enrolando. Cibercriminosos, por sua vez, estão fazendo a festa. “Download gratuito do APK Android do Apex Legends, sem SMS ou registro”
Já falamos sobre os riscos aos fãs do Fortnite para Android como resultado da decisão da Epic Games de não publicar a versão móvel na Google Play. Já no caso do Apex Legends da EA, não há rumores sobre um aplicativo Android. Entretanto, os fãs impacientes procuram por ele de qualquer forma – e onde há demanda, há oferta.
Uma pesquisa online por “apex legends android download” ou “apex legends mobile download” mostrará diversos links a sites oferecendo arquivos apk (o formato de arquivos para apps Android) supostamente contendo o instalador do jogo. O nome do arquivo é em geral convincente ApexLegends.apk ou apex.legendsmob.apk. Para completar, há vídeos no YouTube com instruções sobre como baixar e instalar o jogo, o qual, como mencionado anteriormente, sequer existe. A descrição do vídeo inclui um link para o pacote.
Algo que não aparece nos resultados de pesquisa são resultados do site do desenvolvedor oficial. Todos os links apontam exclusivamente para fontes terceiras, que devem ser motivos de alarme.
A mazela dos Trojans do Apex Legends
Se você não resiste à tentação de testar o “jogo” encontrado durante uma busca ou em um link no YouTube, seu battle royale com os amigos se tornará uma batalha bem real com anúncios. Isso porque muito provavelmente você foi atacado pelo FakeFort Trojan.
Esse é o mesmo Trojan de anúncios que serve a cibercriminosos que o disfarçaram sob a pele do Fortnite para Android. Sob um pretexto bem mais plausível, essa “verificação de dispositivos”, o malware tenta baixar uma gama de aplicativos completamente desnecessários, quando não perigosos. A vítima pode ser impelida a responder uma “pesquisa muito importante” bem como ver uma dezena de banners e comerciais.
Claro, mesmo depois de toda essa confusão, a versão móvel prometida do Apex Legends nunca começa. Para adicionar credibilidade, o usuário até dá de cara com um vídeo introdutório do jogo, e só aí pedem para instalar aplicativos adicionais e a enxurrada de pesquisas e anúncios começa.
Não confie na Internet
Nossa dica principal é buscar por esse (ou qualquer outro) jogo online apenas se você tiver certeza que ele existe – a página de resultados de busca do Google não só leva a resultados de instaladores falsos, mas também para artigos recentes, apontando que a versão móvel do Apex Legends ainda não foi lançada.
Se um aplicativo acabou de ser anunciado, pesquise a data de lançamento e espere por ela. Mesmo depois do lançamento oficial da versão Android, siga ao menos as regras básicas de segurança:
Baixe aplicativos Android apenas de fontes confiáveis, primariamente da Google Play. Se por alguma razão o desenvolvedor escolheu não publicar o jogo lá (como no caso do Fortnite), o site oficial do jogo deve ser suficiente. A probabilidade de pegar algum malware é bem menor ao usar sites oficiais.
Use uma solução de segurança confiável. Por exemplo, a versão gratuita do Kaspersky Internet Security for Android permite verificar aplicativos baixados e pegar qualquer penetra. A versão paga faz isso automaticamente durante o download e avisa acerca de qualquer risco.
“O S em IoT significa segurança” é talvez a piada mais velha nos últimos anos no campo da cibersegurança. Claro, não é de hoje, que especialistas da área fazem chacota com a Internet das Coisas, e toda conferência de hacker que se preze sempre fala sobre os dispositivos ditos inteligentes que acabam sendo hackeados de uma forma absurda. Todo mundo está tão acostumado com esses casos que a surpresa vem quando especialistas concluem que um dispositivo é na verdade seguro.
Normalmente, as pesquisas têm por foco as vulnerabilidades das IoTs e como ameaçam os usuários. Mas cada moeda tem dois lados: brechas de segurança em dispositivos inteligentes podem ser perigosas aos desenvolvedores também; elas podem causar danos ou vazamentos de dados, interferir em infraestrutura, e quebrar ou inutilizar os dispositivos.
No MWC19, especialistas do Industrial Control Systems Cyber Emergency Response Team (ICS CERT) apresentaram um relatório acerca de membros artificiais desenvolvidos pela Motorica.
Começaremos com as boas notícias. Primeiro, nossos especialistas não encontraram qualquer vulnerabilidade no firmware nas próteses. Segundo, nos sistemas da Motorica os dados se movem em apenas uma direção – do membro à nuvem. Isso significa que, não é possível, por exemplo, hackear uma prótese inteligente e controlá-la remotamente.
Contudo, estudos mais profundos revelaram algumas falhas sérias no desenvolvimento da infraestrutura de nuvem para coletar e armazenar dados telemétricos obtidos das próteses, o que permitiria ao hacker:
Ter acesso aos dados de todas as contas do sistema (de usuários e administradores), o que inclui logins e senhas não criptografadas.
Ler, deletar e modificar dados telemétricos armazenados na base de dados, ou adicionar novas entradas.
Adicionar novas contas (incluindo de administrador).
Deletar e modificar contas existentes (por exemplo, mudar a senha de administrador).
Lançar ataques DoS contra um administrador, bloqueando o login ao sistema.
As vulnerabilidades têm potencial para permissão de vazamentos ou danos a dados. Além disso, o último dos tópicos expostos acima aumentaria significativamente o tempo necessário para responder à invasão.
Naturalmente, nossos especialistas reportaram as vulnerabilidades detectadas à Motorica, e até o momento todos os problemas encontrados foram corrigidos. Infelizmente, essa vitória é pequena na guerra para deixar o mercado da Internet das Coisas seguro. Vamos ao que precisa ser mudado:
Desenvolvedores deviam estar conscientes das ameaças mais comuns e melhores práticas para criar códigos seguros. Isso é crucial em todos os estágios de desenvolvimento – nossos pesquisadores ilustram claramente que erros na criação de uma das partes do sistema podem ter efeitos catastróficos.
Fabricantes de dispositivos inteligentes poderiam implementar programas de caça à bugs, os quais representam uma forma bastante efetiva de encontrar e corrigir vulnerabilidades.
Idealmente, produtos em desenvolvimento deviam passar por avaliações de segurança realizadas por especialistas de segurança.
from Notícias – Blog oficial da Kaspersky Lab https://ift.tt/2Wd1gkP
A Kaspersky Lab manteve sua posição de líder nos indicadores TOP3 em cibersegurança corporativa e para o consumidor, conseguindo manter sua presença entre os três primeiros lugares em 77 dos 88 testes independentes realizados em 2018. Essa classificação enfatiza como o portfólio da empresa continua com um desempenho melhor que o da concorrência pelo sexto ano consecutivo.
A classificação TOP3 consiste em uma avaliação anual do desempenho dos fornecedores de cibersegurança nos testes independentes mais exigentes do setor. Os testes da AV-Test e da AV-Comparatives destacam-se na agenda, mas também estão incluídos outros laboratórios respeitados como SE Labs, ICSA Labs e outros. Além de obter uma colocação TOP3 em 88% dos testes em que participou, a Kaspersky Lab superou os concorrentes em 73 deles, uma vantagem de 32 testes a mais do que o fornecedor em segundo. Os fornecedores de segurança incluídos nas avaliações TOP3 englobaram muitos dos mais reconhecidos no mercado. Os produtos para o consumidor, corporativos e para dispositivos móveis foram testados em diferentes momentos do ano.
Os fornecedores foram classificados de acordo com a proteção que oferecem contra ameaças conhecidas, desconhecidas e avançadas. Conforme seu nome sugere, o indicador TOP3 reconhece a classificação das três empresas com melhor pontuação durante o ano. Cada fornecedor recebe uma pontuação baseada no número de colocações entre os três primeiros lugares que obteve em testes independentes em relação ao número de testes dos quais participou.
Em 2018, as tecnologias de detecção da Kaspersky Lab descobriram mais de 346 mil novos malware por dia, quase cinco vezes mais que os 70 mil em 2011. No total, durante o ano de 2018, nossas soluções evitaram 1,8 billhão de ataques realizados a partir de recursos online. O processo de teste é rigoroso e considera falsos positivos, assim como vários tipos de malware, inclusive ameaças avançadas. Todos os laboratórios envolvidos nos testes são reconhecidos pela transparência de seus testes e detêm uma posição sólida no setor.
“Nos 88 testes distintos, nossas soluções conseguiram detectar e afastar com êxito diversas ameaças atuais. Nossa capacidade contínua em superar a concorrência e estar sempre no topo dos indicadores TOP3 é uma evidência adicional do poder de nossas tecnologias, fortalecendo nossa reputação de oferecer a clientes de todos os tamanhos a proteção de cibersegurança mais confiável e robusta do mercado”, afirma Timur Biyachuev, vice-presidente de pesquisa de ameaças da Kaspersky Lab.
Para saber mais sobre a metodologia e o processo de testes, e ver a lista completa de fornecedores participantes da classificação TOP3 de 2018, acesse este site.
from Notícias – Blog oficial da Kaspersky Lab https://ift.tt/2CukbAf
Apesar das nossas últimas publicações sobre problemas sérios com a IA (inteligência artificial), as pessoas continuam a confiar partes importantes aos assistentes robôs. Sistemas autodidatas auxiliam juízes e médicos a tomarem decisões, e são capazes de prever crimes que ainda não ocorreram. Ainda assim, usuários desses sistemas não tem completa consciência de como os sistemas chegam a essas conclusões.
Todos de pé, o tribunal está em sessão
Nas cortes americanas, IA é implementada em decisões relacionadas às sentenças, medidas preventivas e mitigação. Depois de estudar os dados relevantes, os sistemas de IA consideram se o suspeito é suscetível à reabilitação ou reincidência. Essa decisão pode converter a liberdade condicional em uma sentença ou fiança.
Por exemplo, Eric Loomis recebeu sentença de seis anos de cadeia por dirigir um carro em que um passageiro atirou em um prédio. A decisão foi baseada no algoritmo COMPAS, que avalia o perigo provocado por indivíduos à sociedade. O COMPAS foi alimentado com o perfil do acusado e ficha criminal, o qual identificou como “indivíduo de alto risco à comunidade”. A defesa recorreu da decisão alegando que os detalhes do algoritmo não eram claros, tornando impossível avaliar a justiça de suas conclusões. O tribunal rejeitou esse argumento.
Videntes eletrônicos: AI como assistente policial
Algumas leis chinesas foram mais adiante: por meio de algoritmos identificam criminosos em potencial. Câmeras de reconhecimento facial monitoram o público e reportam às autoridades se algo suspeito aparece. Por exemplo, alguém que compre uma quantidade muito grande de fertilizante pode estar preparando um ataque terrorista. Alguém que age de forma suspeita pode ser preso e enviado para um campo de reeducação.
Tecnologias preventivas contra crimes também estão em desenvolvimento em outros países. Policiais em algumas partes dos Estados Unidos e no Reino Unido já as utilizam para prever a ocorrência do próximo incidente. Muitos fatores são considerados: o histórico de crimes da área, estado socioeconômico, até a previsão do tempo. Nota-se, que desde a implementação dessas ferramentas nos distritos de Chicago, crimes com arma de fogo caíram em um terço.
Um dos sistemas de autoaprendizado mais conhecido na área de saúde é o IBM Watson Health. Médicos ensinam a IA a diagnosticar doenças e a prescrever terapia. Watson Health recebeu muitos feedbacks positivos. Em 2013, por exemplo, a chance de o supercomputador selecionar o melhor plano de tratamento chegou a 90%.
Entretanto, no verão de 2018, foi revelado que algumas das recomendações do sistema relacionadas ao tratamento de câncer eram impróprias. Em particular, o Watson sugeriu que um paciente com sangramentos severos recebesse um medicamento que intensificaria a perda de sangue. Felizmente, os cenários eram hipotéticos.
Claro, médicos humanos também cometem erros, mas quando IA entra no meio, as linhas de responsabilidade ficam turvas. Um médico de carne e osso arriscaria contradizer um colega digital que foi criado com acesso a centenas de milhares de artigos científicos, livros e estudos de caso? E se não, o médico deve ser responsabilizado pelas consequências negativas?
IA precisa ser transparente
Um dos principais problemas ao usar IA para decidir o destino da humanidade é que esses algoritmos são em geral opacos, e identificar a causa de erros de forma a evitar sua recorrência não é tarefa fácil. Do ponto de vista do desenvolvedor de sistemas de aprendizado automático, isso é compreensível: afinal, quem quer compartilhar conhecimento com competidores em potencial? Entretanto, quando as vidas das pessoas estão em jogo, deve o segredo comercial ser prioridade?
Políticos ao redor do mundo tentam estruturar leis acerca de IA pouco transparente. Na União Europeia, “titulares de dados” possuem o direito de conhecer quais os fundamentos da IA afetam seus interesses. O Japão percorre caminho similar, mas a lei relevante está apenas em consideração.
Agora que o gênio da IA saiu da garrafa, há pouca chance que a humanidade o aprisionará de volta. Isso significa que até que as decisões pautadas em IA se provem justas e precisas, o uso desse recurso deve depender de leis bem feitas e a competência tanto de criadores e usuários de sistemas de autoaprendizado.
from Notícias – Blog oficial da Kaspersky Lab https://ift.tt/2CoPV9Q
O setor de atendimento remoto via telefone – ou os conhecidos contact centers – admite milhares de brasileiros, sendo ainda um dos maiores geradores de empregos no país, com mais... continue lendo »


 O utilitário “trojanizado” foi assinado com um certificado legítimo e hospedado no servidor oficial da ASUS dedicado a atualizações. Isso permitiu que permanecesse sem ser detectado por um longo tempo. Os criminosos até se certificaram de que o tamanho do arquivo do utilitário malicioso permanecesse igual ao do original.
 O GandCrab ransomware está de volta e ativo como nunca. Seus desenvolvedores lançam constantemente novas versões para não perderem a parcela de mercado

 “Download gratuito do APK Android do Apex Legends, sem SMS ou registro”
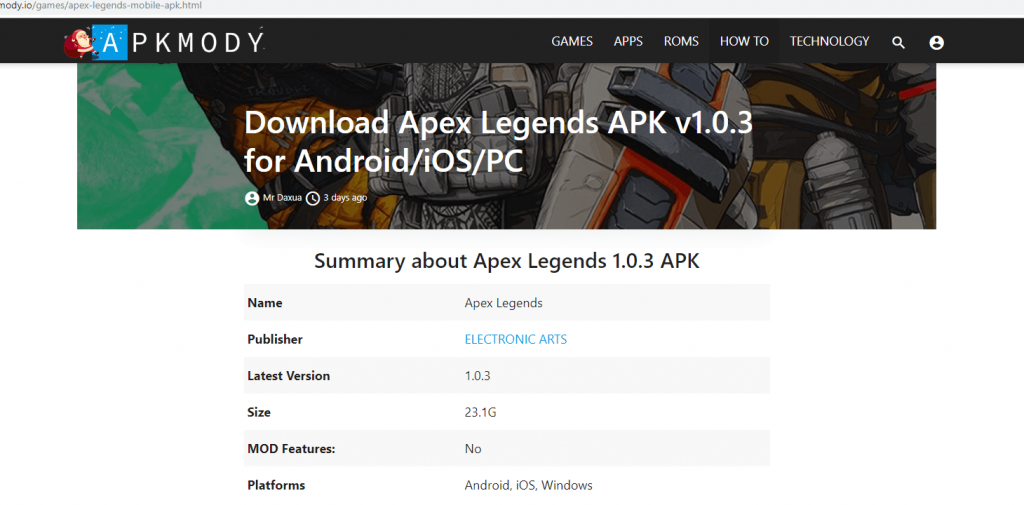 Para completar, há vídeos no YouTube com instruções sobre como baixar e instalar o jogo, o qual, como mencionado anteriormente, sequer existe. A descrição do vídeo inclui um link para o pacote.
 Os fornecedores de segurança incluídos nas avaliações TOP3 englobaram muitos dos mais reconhecidos no mercado. Os produtos para o consumidor, corporativos e para dispositivos móveis foram testados em diferentes momentos do ano.